Firefox ESR 115.45 e 153.7: Mozilla corregge 111 vulnerabilità

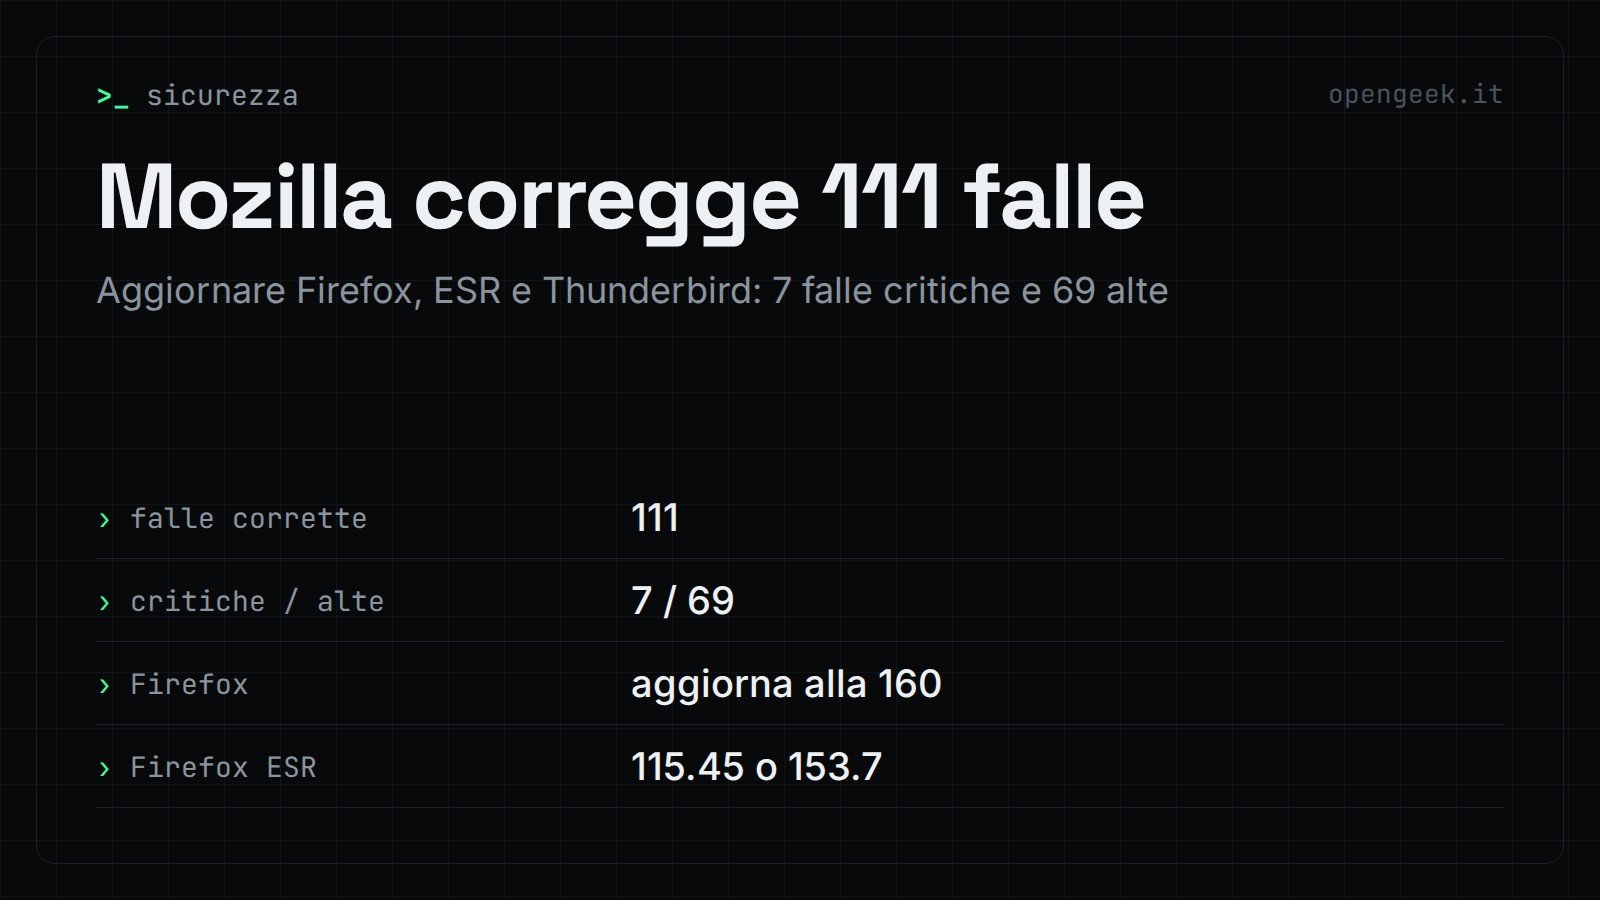
Chi usa Firefox prima della versione 160, Firefox ESR 115.x prima della 115.45 o 153.x prima della 153.7, Thunderbird prima della 160 o nel ramo 153.x prima della 153.7 deve aggiornare. Gli aggiornamenti di sicurezza Mozilla correggono 111 vulnerabilità, come segnala il CSIRT Italia (ACN) nell’alert AL02/261111/CSIRT-ITA pubblicato l’11 novembre 2026. Sette sono di gravità critica, 69 di gravità alta.
Chi è esposto e cosa fare
L’ACN raccomanda, in linea con il vendor, di aggiornare seguendo i bollettini di sicurezza Mozilla. Sono esposte queste versioni:
- Firefox: tutte le versioni precedenti alla 160.
- Firefox ESR, ramo 115.x: versioni precedenti alla 115.45.
- Firefox ESR, ramo 153.x: versioni precedenti alla 153.7.
- Thunderbird: versioni precedenti alla 160.
- Thunderbird, ramo 153.x: versioni precedenti alla 153.7.
Chi amministra più macchine con Firefox ESR deve controllare quale dei due rami è installato, perché la versione corretta cambia con il ramo.
Cosa permettono le vulnerabilità
Secondo l’ACN, le falle ricadono in tre tipologie: esecuzione di codice arbitrario (Arbitrary Code Execution), escalation di privilegi (Privilege Escalation) e aggiramento delle restrizioni di sicurezza (Security Restrictions Bypass).
Il quadro complessivo è di 111 vulnerabilità corrette, con 7 critiche e 69 alte. L’ACN valuta l’impatto sistemico come alto, con un punteggio di 66,15.
Versioni vulnerabili e versioni corrette
| Prodotto | Versioni vulnerabili | Versione corretta |
|---|---|---|
| Firefox | precedenti alla 160 | 160 |
| Firefox ESR 115.x | precedenti alla 115.45 | 115.45 |
| Firefox ESR 153.x | precedenti alla 153.7 | 153.7 |
| Thunderbird | precedenti alla 160 | 160 |
| Thunderbird 153.x | precedenti alla 153.7 | 153.7 |
Dove trovare i dettagli e le CVE
I bollettini Mozilla sono cinque: mfsa2026-125, mfsa2026-126, mfsa2026-127, mfsa2026-128 e mfsa2026-129, nella sezione security/advisories di mozilla.org.
La tabella dell’ACN riporta solo le CVE di gravità critica e alta: 76 identificativi, da CVE-2026-109736 a CVE-2026-126132. Nelle colonne su PoC e sfruttamento non è indicato nulla.