APT, la falla CVE-2026-109518: come verificare la versione e aggiornare

Debian e Ubuntu hanno pubblicato il 4 novembre 2026 la correzione per CVE-2026-109518, una falla di APT. Chi controlla il traffico HTTP verso l’archivio dei pacchetti può far installare ad APT un pacchetto non verificato ed eseguire codice come root. Questa guida serve a chi amministra un sistema Debian o Ubuntu. Spiega come leggere la versione di APT installata e come confrontarla con quella corretta per la propria release. Spiega anche come installare la correzione senza lasciare aperta la falla mentre l’aggiornamento è in corso. I comandi sono quelli della documentazione ufficiale, elencata in fondo.
Cosa serve
- Un sistema Debian 12 (bookworm), Debian 13 (trixie), Ubuntu 22.04 LTS, 24.04 LTS, 26.04 LTS o 26.10. Per Ubuntu 20.04, 18.04, 16.04 e 14.04 LTS la correzione esiste, ma arriva solo con Ubuntu Pro.
- Un account abilitato a
sudo: l’aggiornamento richiede i privilegi di amministratore. - Un terminale e l’accesso alle sorgenti di sicurezza della propria release.
Le versioni corrette riportate qui valgono solo per Debian e Ubuntu. Chi usa Linux Mint o un’altra derivata deve controllare gli avvisi della propria distribuzione.
Capire chi è esposto prima di toccare il sistema
Per sfruttare la falla l’attaccante deve trovarsi sul percorso del traffico HTTP tra APT e il server dei pacchetti, anche come mirror o proxy malevolo. Secondo il Debian Security Tracker, il problema nasce dal riuso di hard link quando APT segue un redirect e ripete lo scaricamento di un pacchetto.
Servono quindi tre condizioni insieme:
- una versione di APT senza la correzione;
- l’impostazione
Acquire::Retriesdiversa da zero, cioè APT che ripete i download falliti; - la possibilità per l’attaccante di manipolare il traffico HTTP verso l’archivio.
Da Debian 12 e da Ubuntu 22.04 LTS il valore predefinito di Acquire::Retries è 3: queste release sono esposte già con la configurazione di serie. Le release precedenti non sono colpite con la configurazione predefinita, ma lo diventano se il valore è stato impostato diverso da zero. Secondo il blog di sicurezza di Canonical, il traffico in HTTPS protegge da questa falla, come gli altri metodi di trasporto come FTP. La falla non tocca i pacchetti snap.
Canonical assegna a CVE-2026-109518 la priorità High e un punteggio CVSS 4.0 di 7.7. Il tracker Debian non indica una gravità. Nessuna delle pagine consultate dice se la falla sia sfruttata attivamente.
L’avviso DSA-6607-1 scrive solo «We recommend that you upgrade your apt packages». L’avviso USN-8996-1 scrive «In general, a standard system update will make all the necessary changes». Il blog di Canonical aggiunge però un accorgimento per il momento dell’aggiornamento: è nella sezione sull’installazione della correzione, più sotto.
Leggere la versione di APT installata
Annota la versione attuale prima di aggiornare. Il comando elenca i pacchetti nel database di dpkg, non modifica nulla e non richiede sudo. È descritto nella documentazione di Ubuntu Server sulla gestione dei pacchetti.
dpkg -lL’elenco può essere lungo. Cerca la riga in cui la colonna Name contiene esattamente apt: pacchetti dal nome simile, come apt-utils, non contano. Il numero da annotare è nella colonna Version. Se l’elenco si apre in un visualizzatore a pagine, esci con il tasto q.
Per Ubuntu, il blog di Canonical indica come controllo anche apt list --installed '?source-package(^apt$)', che mostra solo i pacchetti costruiti dal sorgente apt. Il pattern richiede APT 2.0 o successivo, quindi da Ubuntu 20.04 LTS in poi: su 18.04, 16.04 e 14.04 LTS usa dpkg -l.
Confrontare la versione con quella corretta
Trova la riga della tua release. Una versione uguale o successiva a quella corretta significa che la patch c’è. Una versione precedente va aggiornata. Il rischio concreto dipende poi dalle condizioni elencate sopra: Acquire::Retries diverso da zero e traffico HTTP manipolabile. I dati Debian vengono dal tracker della CVE, quelli Ubuntu dall’avviso USN-8996-1.
| Release | Versione corretta di apt | Note |
|---|---|---|
| Debian 12 bookworm | 2.6.2 | vulnerabile la 2.6.1; avviso DLA-4880-1 |
| Debian 13 trixie | 3.0.4 | vulnerabile la 3.0.3; avviso DSA-6607-1 |
| Debian forky | 3.3.6 | già corretta |
| Debian sid | 3.3.6 | già corretta; il tracker riporta la 3.3.7 |
| Ubuntu 26.10 | 3.3.3ubuntu0.1 | aggiornamento standard |
| Ubuntu 26.04 LTS | 3.2.1ubuntu0.1 | aggiornamento standard |
| Ubuntu 24.04 LTS | 2.8.4ubuntu0.1 | aggiornamento standard |
| Ubuntu 22.04 LTS | 2.4.15ubuntu0.1 | aggiornamento standard |
| Ubuntu 20.04 LTS | 2.0.12+esm1 | solo con Ubuntu Pro |
| Ubuntu 18.04 LTS | 1.6.19+esm1 | solo con Ubuntu Pro |
| Ubuntu 16.04 LTS | 1.2.36+esm1 | Ubuntu Pro con Legacy Support add-on |
| Ubuntu 14.04 LTS | 1.0.1ubuntu2.24+esm4 | Ubuntu Pro con Legacy Support add-on |
Dalla 16.04 LTS Ubuntu applica in automatico la maggior parte degli aggiornamenti di sicurezza. Secondo il blog di Canonical, con gli aggiornamenti automatici attivi la correzione viene installata entro 24 ore dalla pubblicazione. La patch può quindi essere già presente.
Aggiornare l’elenco dei pacchetti
APT deve sapere che esiste una versione nuova prima di poterla installare. Il comando scarica le informazioni sui pacchetti da tutte le sorgenti configurate. sudo chiede la password del tuo utente.
sudo apt updateControlla che il comando termini senza errori, soprattutto sulle sorgenti di sicurezza. Se una sorgente non risponde, APT non vede i suoi aggiornamenti.
Installare la correzione con i download ripetuti disattivati
Durante l’aggiornamento è ancora in uso la versione vulnerabile di APT, ed è proprio questa a scaricare i pacchetti nuovi. Per chiudere questa finestra, il blog di Canonical raccomanda di impostare Acquire::Retries a zero solo per il tempo dell’aggiornamento. Con il valore zero APT non ripete i download e la falla non è sfruttabile, né da un attaccante sul percorso né da un mirror malevolo.
Canonical raccomanda di aggiornare tutti i pacchetti con questa riga, da copiare così com’è: sudo apt update && sudo apt upgrade -o Acquire::Retries=0. L’opzione -o imposta un valore di configurazione solo per quel comando e non modifica i file di APT, come spiega la manpage di apt-get. La pagina Ubuntu Security raccomanda in generale di non scegliere gli aggiornamenti pacchetto per pacchetto.
L’indicazione viene da Canonical per Ubuntu. L’avviso Debian non descrive una procedura analoga, ma il tracker Debian conferma che l’attacco richiede Acquire::Retries diverso da zero.
APT mostra l’elenco dei pacchetti da aggiornare e chiede «Do you want to continue? [Y/n]». Controlla che apt sia nell’elenco, poi conferma con Y e Invio. Per annullare premi n. Se apt non compare, torna al confronto: il sistema può essere già aggiornato, oppure sudo apt update non ha raggiunto le sorgenti di sicurezza.
Secondo il manuale di apt, upgrade non rimuove mai i pacchetti esistenti. Ne installa di nuovi solo se servono per le dipendenze.
Alternativa: aggiornare solo APT
Se l’aggiornamento completo non è possibile, Canonical indica come alternativa l’aggiornamento mirato del solo componente colpito. La riga riportata dal blog è sudo apt update && sudo apt install -o Acquire::Retries=0 --only-upgrade '?source-package(^apt$)'. I pattern come ?source-package richiedono APT 2.0 o successivo, disponibile su Ubuntu dalla 20.04 LTS: sulle release più vecchie questa riga non è utilizzabile e resta l’aggiornamento completo con Acquire::Retries=0 descritto sopra, dopo aver attivato la copertura Ubuntu Pro richiesta.
Secondo la manpage di apt-get, install aggiorna i pacchetti indicati senza aggiornare tutto il sistema. Recupera e installa anche le dipendenze necessarie. Con --only-upgrade installa solo aggiornamenti di pacchetti già presenti e ignora le richieste di installarne di nuovi. Prima di confermare, leggi tutte le modifiche che APT propone, non solo la riga di apt.
Ubuntu 20.04 LTS e precedenti: la correzione passa da Ubuntu Pro
Su Ubuntu 20.04 e 18.04 LTS la versione corretta arriva solo con Ubuntu Pro attivo, che copre queste release con l’Expanded Security Maintenance. Su 16.04 e 14.04 LTS serve anche il Legacy add-on, che la pagina Ubuntu Security indica come a pagamento. Ubuntu Pro è gratuito per uso personale fino a cinque macchine. Senza Pro, APT resta alla versione vulnerabile.
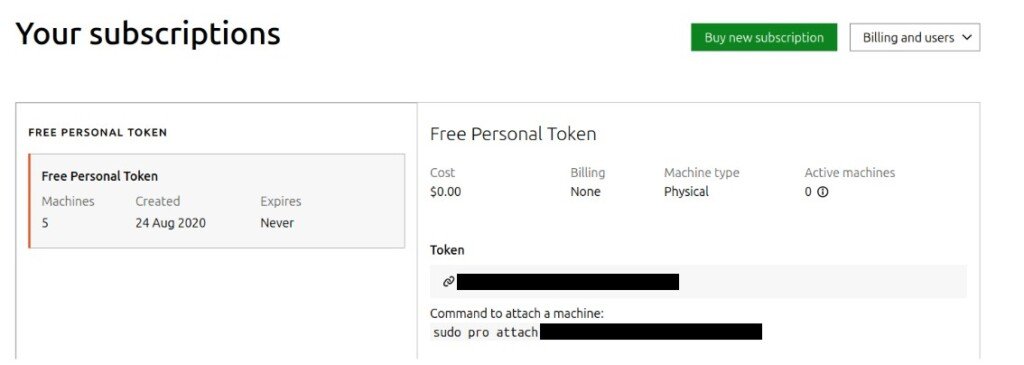
Con Pro attivo, l’aggiornamento segue i passaggi visti sopra. La pagina Ubuntu Security indica anche una strada per correggere una singola CVE:
- Controlla che il client Ubuntu Pro sia installato, aggiornato e configurato con il tuo abbonamento.
- Lancia con
sudoil comandopro fixseguito dall’identificativo della CVE, qui CVE-2026-109518.
Verificare che la correzione sia installata
Controlla di nuovo la versione con lo stesso comando.
dpkg -lLa riga di apt deve mostrare una versione uguale o successiva a quella della tabella. Per esempio 3.0.4 su Debian 13 trixie, 2.8.4ubuntu0.1 su Ubuntu 24.04 LTS. In questo caso la patch è installata.
- Se la versione non è cambiata, ripeti l’aggiornamento e controlla che
sudo apt updatetermini senza errori sulle sorgenti di sicurezza. - Su Ubuntu 20.04 LTS e precedenti la versione non cambia senza Ubuntu Pro attivo.
- Non rimuovere APT e non riportarlo a una versione precedente: le versioni precedenti sono quelle vulnerabili.
Documentazione di riferimento
Pagine ufficiali consultate il 7 novembre 2026:
- Debian Security Tracker: CVE-2026-109518
- Debian Security Advisory DSA-6607-1 (apt security update)
- Debian Security Tracker
- Debian: avvisi di sicurezza
- Ubuntu Security Notice USN-8996-1: APT vulnerability
- Canonical: APT vulnerability fixes available
- Ubuntu Security: About CVEs, Getting security updates
- Ubuntu Server documentation: Package management
- apt(8), manpage Debian trixie
- apt-get(8), manpage Debian trixie