Router ASUS, tre falle di gravità alta: l’ACN invita ad aggiornare

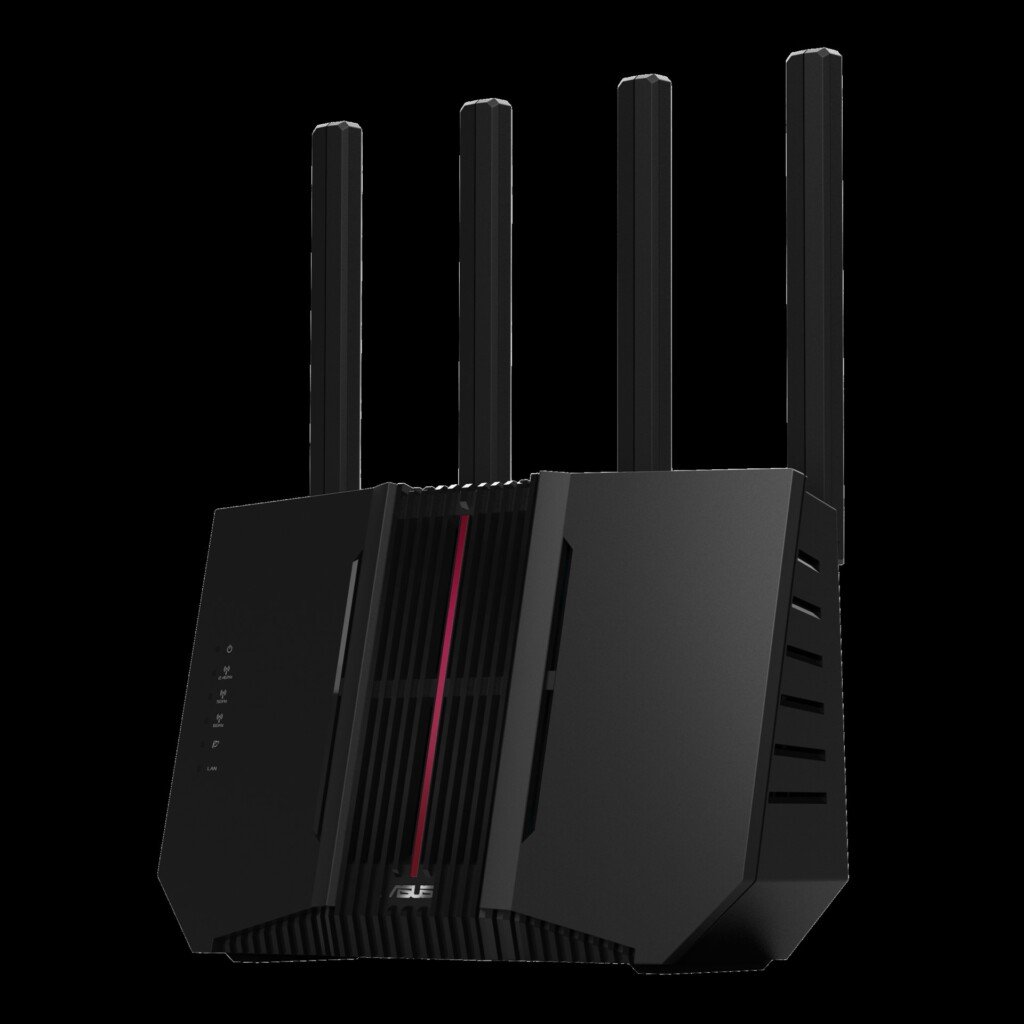
Chi usa un router ASUS con firmware della serie 3.0.0.6_102 deve consultare il bollettino di sicurezza del produttore e aggiornare: ASUS ha rilasciato le correzioni per tre vulnerabilità di gravità «alta». Lo segnala il CSIRT Italia nell’alert AL02/261023/CSIRT-ITA, pubblicato il 23 ottobre 2026. Secondo l’alert dell’ACN, le falle potrebbero permettere a un attaccante remoto non autenticato di eludere l’autenticazione, elevare i privilegi ed eseguire codice arbitrario. L’alert non precisa a quali condizioni né quale vulnerabilità produca quale effetto.
Chi è esposto e come aggiornare
Il prodotto affetto è ASUS Router Firmware, serie 3.0.0.6_102. L’alert parla di «diversi modelli» di router, ma non li elenca e non riporta le versioni corrette del firmware: per questi dati rimanda al produttore.
L’ACN raccomanda, in linea con le dichiarazioni del vendor, di aggiornare i prodotti vulnerabili seguendo le indicazioni del bollettino di sicurezza. Il riferimento è la pagina https://www.asus.com/security-advisory: da lì si verifica se il proprio modello è interessato e si procede con l’aggiornamento.
Tipologie di vulnerabilità e identificativi CVE
L’alert classifica le tre falle in queste tipologie, senza collegare ciascuna a un identificativo:
- Remote Code Execution
- Authentication Bypass
- Privilege Escalation
Gli identificativi sono tre:
- CVE-2026-93489
- CVE-2026-75779
- CVE-2026-75775
Nella tabella CVE dell’alert i campi POC ed EXPLOITATION riportano «-» per tutti e tre: la pagina non dà indicazioni su dimostrazioni di attacco o su sfruttamento in corso. Per il dettaglio tecnico e le condizioni di attacco di ogni CVE, il punto di partenza indicato è il bollettino ASUS.
La valutazione dell’ACN
L’agenzia valuta l’impatto sistemico come «Alto (65.0)». L’alert è alla versione 1.0, pubblicata il 23 ottobre 2026 alle 11:38.