Netgear, sei falle nei router RAX e negli extender: aggiorna il firmware

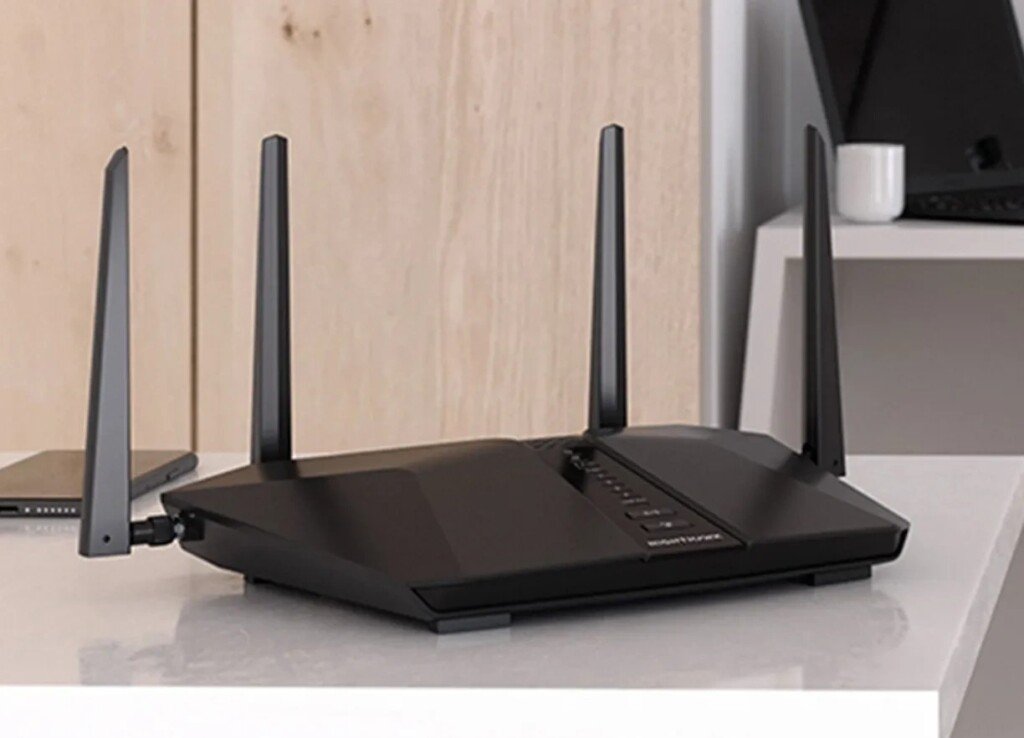
Chi ha un router Netgear CAX30, RAX30, RAX5, RAXE300, RAX28, RAX29, RAX40, R7000, R7000P o un extender EX3700 o EX6120 deve controllare la versione del firmware e aggiornarla. Lo indica l’advisory di sicurezza di ottobre 2026 pubblicato da Netgear, aggiornato il 28 ottobre. Elenca sei vulnerabilità, tutte di gravità media. Due modelli a fine supporto, CBR40 e R7300DST, non avranno alcuna correzione: per questi Netgear raccomanda di passare a un dispositivo più recente.
Netgear consiglia di attivare gli aggiornamenti automatici sui dispositivi che li supportano. Per i prodotti più vecchi l’azienda chiede di installare il nuovo firmware appena possibile o di seguire le indicazioni specifiche del modello.
Chi è esposto e a quali condizioni
Secondo Netgear, nessuna delle sei falle è descritta come sfruttabile direttamente da Internet. In tutti e sei i casi chi attacca deve già trovarsi nella rete locale o adiacente.
Il livello di accesso richiesto cambia da falla a falla:
- servono le credenziali di amministratore per CVE-2026-9218, CVE-2026-107918 e CVE-2026-107917;
- bastano l’accesso alla rete, per esempio le credenziali Wi-Fi, per CVE-2026-11732 e CVE-2026-11730;
- non serve alcuna autenticazione, ma l’accesso adiacente, per CVE-2026-11731.
Cosa permettono le sei vulnerabilità
- CVE-2026-11732, router RAX/CAX: validazione insufficiente nella funzione Block Sites. Permette di eseguire comandi non autorizzati, con impatto su riservatezza, integrità e disponibilità. È sfruttabile solo se Block Sites è attiva.
- CVE-2026-11731, router serie RAX: bypass dell’autenticazione sul servizio di gestione. Chi attacca può leggere informazioni del dispositivo o modificare impostazioni amministrative.
- CVE-2026-11730, extender EX: sessioni con casualità insufficiente. Chi è nella rete può prevedere identificatori di sessione validi e dirottare la sessione di un amministratore sul portale web di gestione.
- CVE-2026-9218, alcuni router: validazione insufficiente nell’impostazione del server orario (NTP). Permette di eseguire comandi non autorizzati; l’impatto riguarda solo l’integrità.
- CVE-2026-107918 e CVE-2026-107917, router R7300: validazione insufficiente in LAN Setup e PPPoE Setup. Permettono ad amministratori autenticati nella rete locale di compiere azioni non autorizzate.
Le ultime due sono state individuate in un ambiente di ricerca controllato, su una versione simulata del software del router. Netgear precisa che non sono state confermate su dispositivi fisici in produzione.
Versioni corrette, modello per modello
| Vulnerabilità | Modello | Firmware corretto |
|---|---|---|
| CVE-2026-11732 | CAX30 | V2.3.4.12 |
| CVE-2026-11732 | RAX30 | V1.0.14.108 |
| CVE-2026-11732 | RAX5 (EoS) | V1.0.5.34 |
| CVE-2026-11732 | RAXE300 | V1.0.10.72 |
| CVE-2026-11731 | RAX28, RAX29, RAX30 | v1.0.15.110 |
| CVE-2026-11730 | EX3700 (EoS) | V1.0.0.102 |
| CVE-2026-11730 | EX6120 | V1.0.1.74 |
| CVE-2026-9218 | R7000 (EoS) | v1.0.11.130 |
| CVE-2026-9218 | R7000P (EoS) | V1.3.3.152 |
| CVE-2026-9218 | RAX40 (EoS) | V1.0.3.64 |
| CVE-2026-9218 | CBR40 (EoS, Orbi AC2200) | Won’t Fix |
| CVE-2026-107918 e CVE-2026-107917 | R7300DST (EoS) | Won’t Fix |
Il RAX30 compare in due voci con numeri di versione diversi: V1.0.14.108 per CVE-2026-11732 e v1.0.15.110 per CVE-2026-11731. L’advisory non spiega come si relazionino i due numeri.
Modelli a fine supporto e senza patch
Netgear contrassegna come (EoS) i modelli che hanno raggiunto la fine del supporto: per loro non sono previsti aggiornamenti di sicurezza. L’azienda raccomanda di ritirarli e passare a un dispositivo più recente.
RAX5, EX3700, R7000, R7000P e RAX40 sono EoS, ma l’advisory indica comunque un firmware corretto. CBR40 (per CVE-2026-9218) e R7300DST (per CVE-2026-107918 e CVE-2026-107917) risultano invece «Won’t Fix»: nessuna correzione.
Come controllare e aggiornare
Confronta la versione del firmware installata con quella corretta nella tabella e, se è più vecchia, installa l’ultima disponibile. Il riferimento è l’articolo Netgear n. 000070958, «October 2026 NETGEAR Security Advisory».
Netgear avverte che le vulnerabilità restano se non si completano tutti i passaggi raccomandati. Prevede inoltre di aggiornare il documento man mano che arrivano nuove informazioni.
Chi ha scoperto i difetti
- CVE-2026-11732: «kaoken».
- CVE-2026-11731: Yanming Chen della Guangzhou University e Michael Gentile.
- CVE-2026-11730: Austin Turecek, indicato come collaboratore, e un secondo ricercatore riportato con un identificativo alfanumerico.
- CVE-2026-9218: «unprovable».
- CVE-2026-107918 e CVE-2026-107917: il Security Research Center (SRC) della Concordia University.