Drupal, falla critica nell’installer: aggiorna a 10.6.22, 11.3.22 o 11.4.13

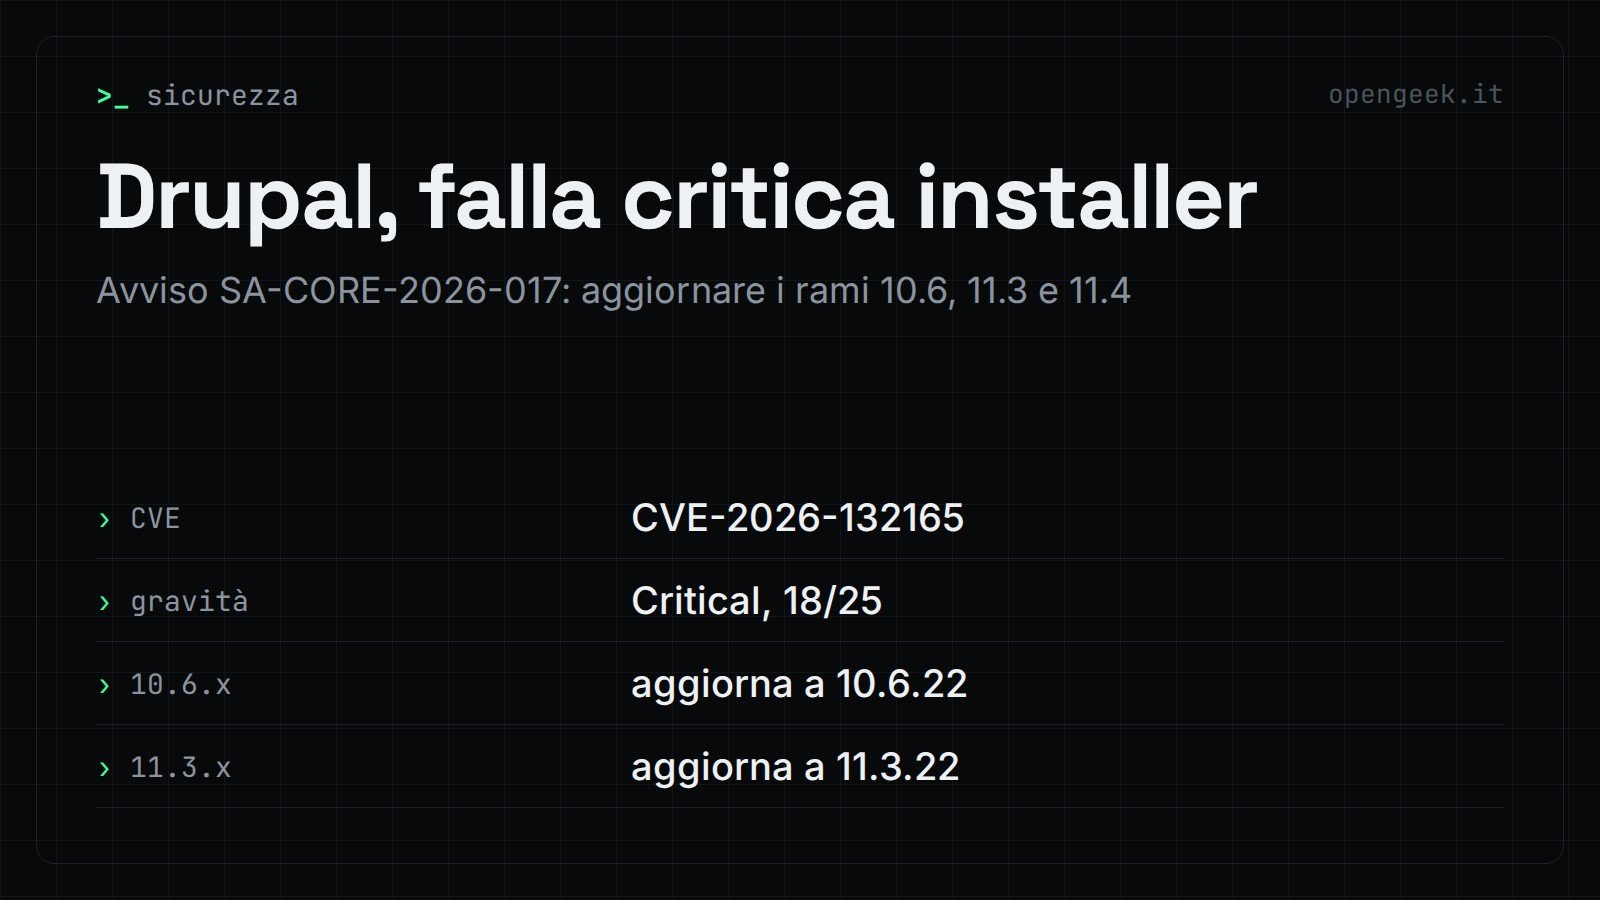
Chi gestisce un sito Drupal 10.6.x, 11.3.x o 11.4.x deve aggiornare a 10.6.22, 11.3.22 o 11.4.13. Il 18 novembre 2026 il team di sicurezza di Drupal ha pubblicato l’avviso SA-CORE-2026-017 su una falla critica in Drupal core, identificata come CVE-2026-132165.
Chi è esposto e cosa fare
Secondo Drupal, la correzione per ogni ramo supportato è questa:
- Drupal 11.4.x: aggiornare a 11.4.13.
- Drupal 11.3.x: aggiornare a 11.3.22.
- Drupal 10.6.x: aggiornare a 10.6.22.
Se l’aggiornamento non è possibile subito, Drupal indica di seguire le istruzioni per proteggere l’installer.
Cosa permette a chi attacca
Drupal core include install.php, il file per installare il sistema. Secondo l’avviso, in condizioni specifiche chi attacca può usare l’installer per tentare di reinstallare Drupal. Il risultato può essere la presa di controllo del sito o l’esecuzione remota di codice.
L’avviso parla solo di «condizioni specifiche» e non le descrive. Indica però che alcuni percorsi di exploit sono mitigati se il server web non può scrivere su settings.php né cambiarne i permessi.
Versioni vulnerabili e corrette
Drupal indica come vulnerabili le versioni precedenti alla 10.6.22, quelle dalla 11.0.0 alla precedente 11.3.22 e quelle dalla 11.4.0 alla precedente 11.4.13.
| Ramo | Versioni vulnerabili | Versione corretta |
|---|---|---|
| Drupal 10.6.x | precedenti alla 10.6.22 | 10.6.22 |
| Drupal 11.3.x | da 11.0.0 a prima di 11.3.22 | 11.3.22 |
| Drupal 11.4.x | da 11.4.0 a prima di 11.4.13 | 11.4.13 |
Le versioni a fine vita non hanno correzione: Drupal 11.2.x e precedenti, Drupal 10.5.x e precedenti non ricevono copertura di sicurezza. Drupal 8 e Drupal 9 hanno raggiunto la fine vita.
Gravità e Drupal Steward
L’avviso assegna rischio «Critical» con punteggio 18/25 e la stringa AC:Complex/A:None/CI:All/II:All/E:Proof/TD:Uncommon.
Secondo Drupal, i siti che usano Drupal Steward sono già al riparo dai vettori di attacco noti, ma devono comunque aggiornare a breve, nel caso emergano altri vettori.
Chi l’ha scoperta
Secondo Drupal, la falla è stata scoperta dall’OSS Scanner di Anthropic, che l’ha registrata come ANT-2026-GMRPK0BU. L’avviso indica come segnalatori Lee Rowlands, del team di sicurezza Drupal, Pamela Barone, Scott Euser, Stephan Zeidler e Tyler Nighswander. La correzione è opera di diversi membri del team di sicurezza di Drupal.