Apache Roller, falla CVE-2026-129448 sfruttata: aggiornare alla 6.1.6

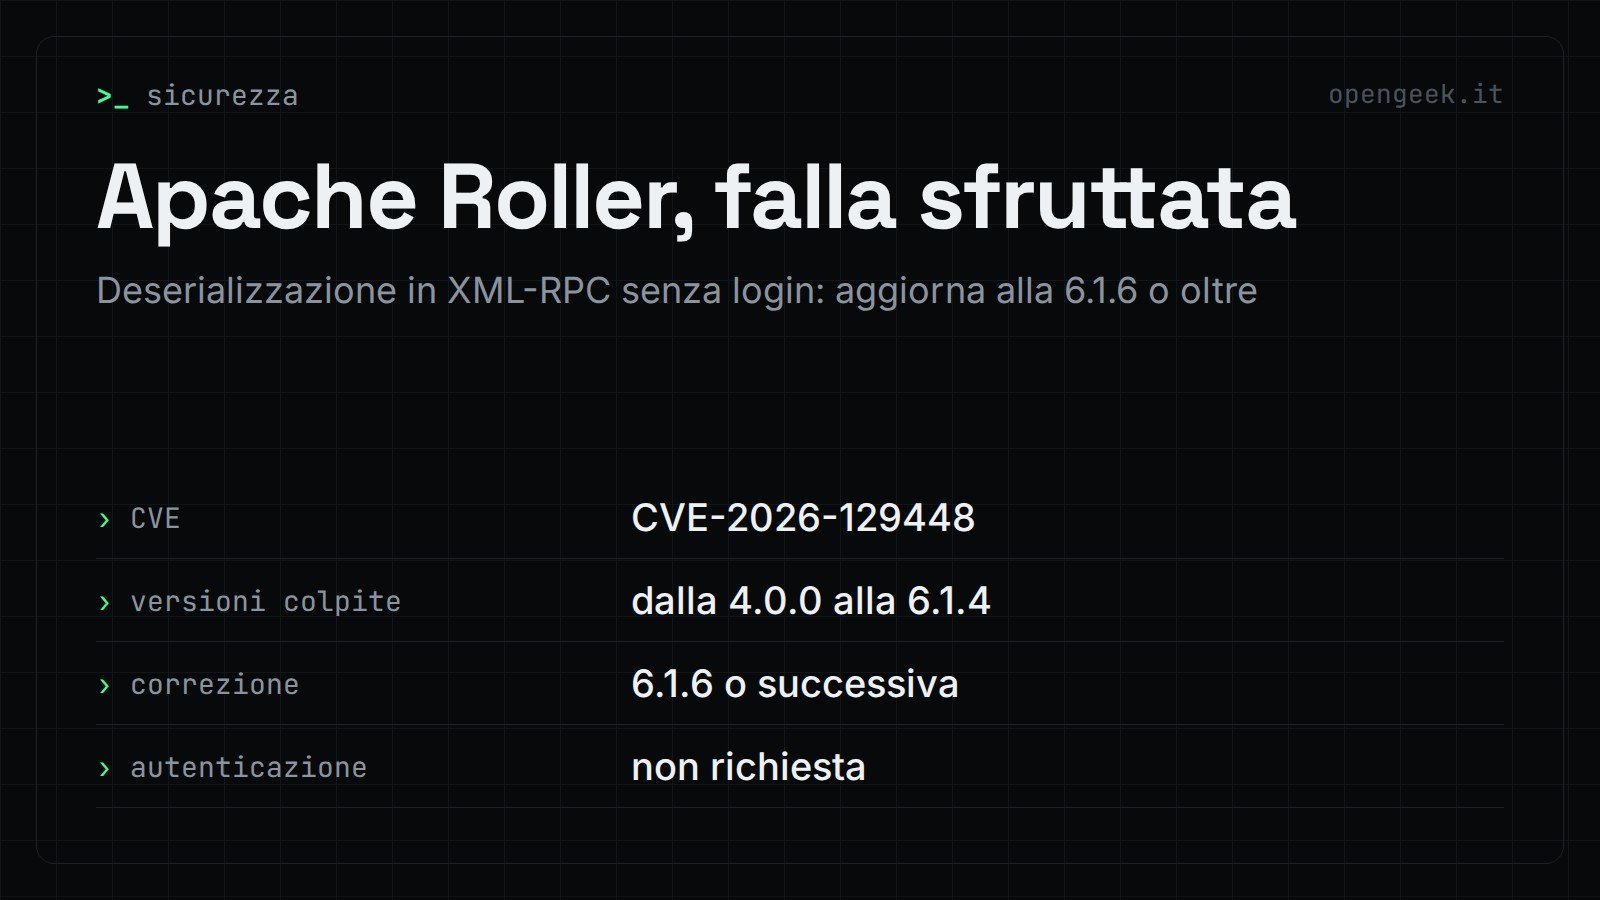
Chi gestisce un’istanza Apache Roller dalla versione 4.0.0 alla 6.1.4 deve aggiornare alla 6.1.6 o successiva. Secondo la pagina degli advisory di Apache Software Foundation, la falla CVE-2026-129448 permette a un attaccante remoto, senza alcun login, di eseguire codice arbitrario sul server. L’advisory precisa che il problema è sfruttato attivamente.
Se non puoi aggiornare subito, esiste una misura temporanea, descritta più sotto. Spegnere XML-RPC dal pannello di amministrazione non protegge le versioni vecchie.
Chi è esposto e a quale versione passare
L’advisory elenca come interessato Apache Roller dalla 4.0.0 e prima della 6.1.5. La correzione è nella 6.1.6 o successiva: secondo Apache Software Foundation disattiva i tipi di estensione e rifiuta le richieste XML-RPC quando la funzione XML-RPC è disattivata.
La pagina degli advisory, nella parte letta, non riporta un punteggio di gravità CVSS.
Per sapere se sei esposto, controlla la versione di Roller installata e verifica se il servlet /roller-services/xmlrpc è raggiungibile dalla rete.
Cosa permette a chi attacca
Si tratta di una deserializzazione di dati non attendibili. Secondo l’advisory, l’endpoint XML-RPC accetta tipi di estensione del fornitore e li deserializza prima di autenticare chi invia la richiesta. Basta raggiungere l’endpoint: non servono credenziali.
Se non puoi aggiornare subito
Apache Software Foundation indica due alternative. In entrambi i casi poi bisogna riavviare Roller.
- impostare
enabledForExtensionsafalsenel fileWEB-INF/web.xml; - oppure rimuovere il mapping del servlet
/roller-services/xmlrpc.
Disattivare XML-RPC dall’interfaccia di amministrazione non basta. Le versioni più vecchie deserializzano la richiesta prima di controllare quell’impostazione.
Attenzione: la 6.1.6 non è l’ultima correzione
Sulla stessa pagina Apache Software Foundation elenca un’altra falla di deserializzazione, CVE-2026-123374, legata ai ping di aggiornamento del weblog. Riguarda Roller dalla 4.0 alla 6.1.6 ed è corretta nella 6.1.7, che rimuove la deserializzazione non sicura.
La 6.1.7 è indicata come correzione anche per numerose altre vulnerabilità elencate nella pagina. Chi aggiorna dovrebbe quindi valutare di arrivare direttamente alla 6.1.7.
Cosa dice l’advisory sulla scoperta
La scheda, aggiornata il 17 novembre 2026, attribuisce la scoperta a n0mi1k (finder) e la segnalazione a Matt Raible (reporter). Apache Software Foundation spiega inoltre che si tratta della stessa vulnerabilità di CVE-2026-82384, che elencava come colpita solo la versione 6.1.5.