Secure Boot, il 19 ottobre scade l’ultimo certificato Microsoft del 2011

Chi usa Windows con Secure Boot attivo deve verificare che il firmware riceva i certificati 2023: quelli Microsoft del 2011 sono scaduti il 24 e il 27 giugno 2026 e l’ultimo, il Windows Production PCA 2011, scade il 19 ottobre 2026. Secondo la pagina di supporto di Microsoft (KB 5062710), i dispositivi che restano senza i nuovi certificati continuano ad avviarsi e a ricevere i normali aggiornamenti di Windows. Non ricevono però più le nuove protezioni per la fase di avvio.
Chi è esposto e cosa fare
Microsoft elenca come interessati Windows 10 (tra cui la 22H2 e le edizioni LTSC), Windows 11 (21H2, 22H2, 23H2 e 24H2, comprese le edizioni IoT, SE ed Enterprise) e Windows Server 2012 ESU, 2012 R2 ESU, 2016, 2019, 2022 e 2025. Un dispositivo è toccato se ha una delle versioni di certificato elencate più sotto, cioè quelle del 2011.
Per restare protetti vanno aggiornati sia il KEK sia il DB UEFI con le versioni 2023. Secondo Microsoft la maggior parte dei dispositivi Windows riceverà i certificati in automatico, e molti produttori (OEM) offrono aggiornamenti del firmware quando servono. Microsoft darà indicazioni dettagliate alle organizzazioni che gestiscono i dispositivi da sé.
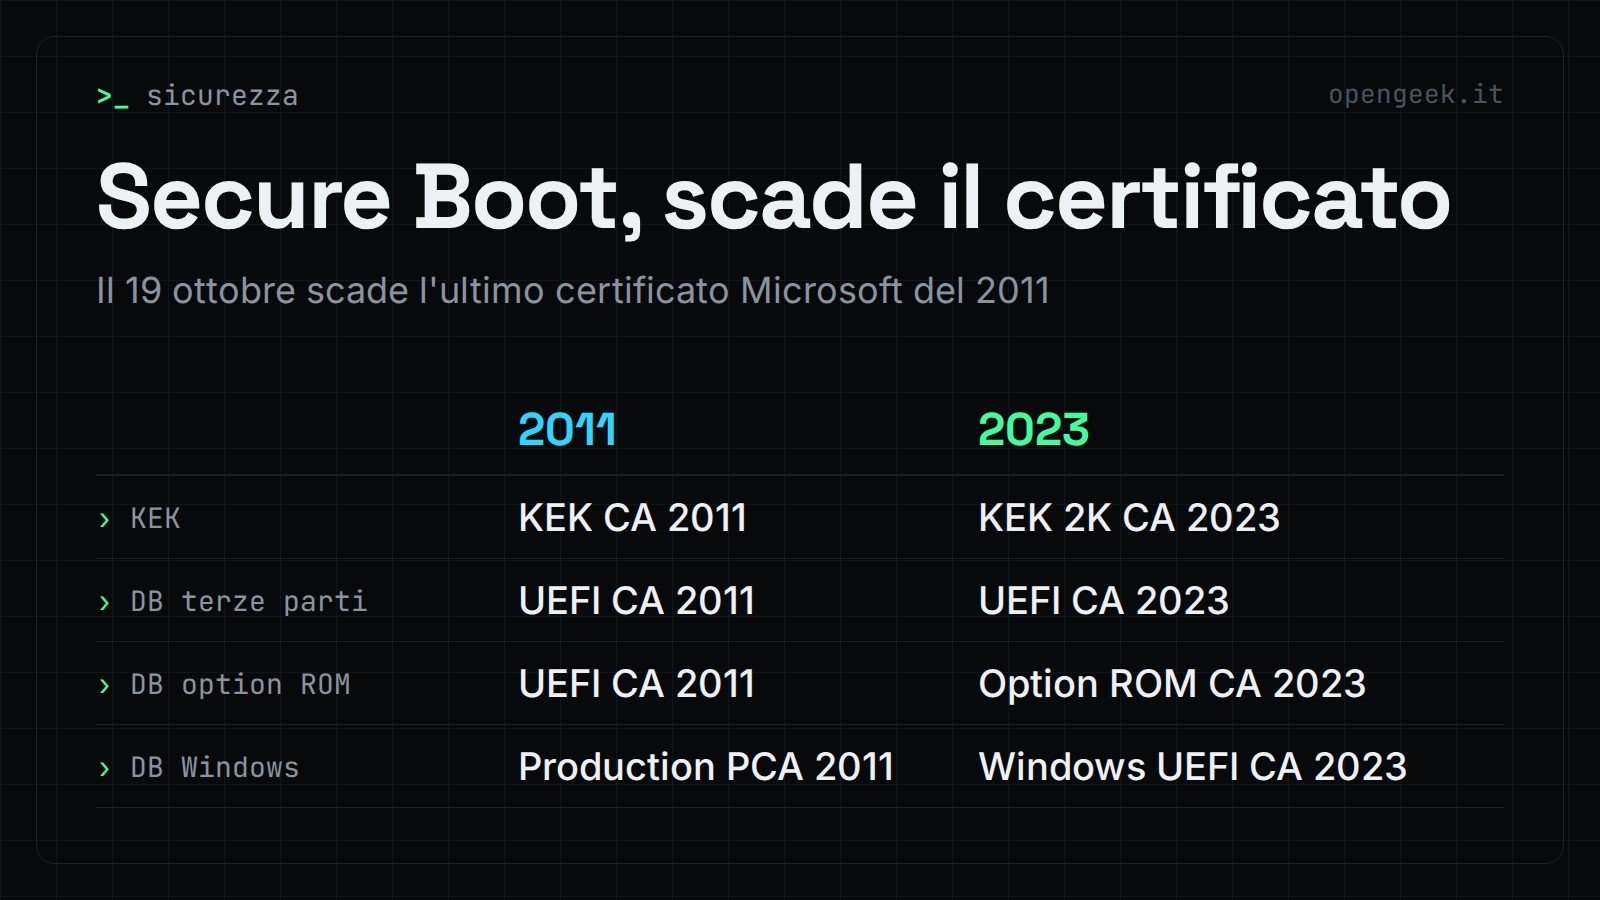
I certificati in scadenza e i loro sostituti
Dall’introduzione del supporto a Secure Boot, tutti i dispositivi Windows hanno lo stesso insieme di certificati Microsoft in KEK e DB. Sono quelli del 2011, con queste scadenze:
| Certificato in scadenza | Scadenza | Sostituto | Dove e a cosa serve |
|---|---|---|---|
| Microsoft Corporation KEK CA 2011 | 24 giugno 2026 | Microsoft Corporation KEK 2K CA 2023 | KEK: firma gli aggiornamenti a DB e DBX |
| Microsoft UEFI CA 2011 | 27 giugno 2026 | Microsoft UEFI CA 2023 | DB: firma bootloader e applicazioni EFI di terze parti |
| Microsoft UEFI CA 2011 | 27 giugno 2026 | Microsoft Option ROM UEFI CA 2023 | DB: firma le option ROM di terze parti |
| Microsoft Windows Production PCA 2011 | 19 ottobre 2026 | Windows UEFI CA 2023 | DB: firma il bootloader di Windows |
Il vecchio UEFI CA 2011 viene quindi sostituito da due certificati distinti. Secondo Microsoft la separazione dà un controllo più fine: un sistema può fidarsi delle option ROM aggiungendo il certificato Option ROM 2023 senza estendere la fiducia ai bootloader di terze parti.
Cosa cambia se i certificati non si aggiornano
Secure Boot controlla la firma digitale del software di pre-avvio rispetto ai certificati custoditi nel firmware, così parte solo codice fidato. Senza i certificati 2023 un dispositivo non può ricevere, secondo Microsoft:
- aggiornamenti a Windows Boot Manager;
- aggiornamenti ai database di Secure Boot;
- nuove liste di revoca;
- mitigazioni per vulnerabilità scoperte in seguito a livello di boot.
Nel tempo, avverte Microsoft, questo limita la protezione contro le minacce emergenti e può toccare gli scenari che si appoggiano alla fiducia di Secure Boot, come il rafforzamento di BitLocker o i bootloader di terze parti.
La pagina è stata pubblicata il 26 giugno 2025 e aggiornata l’ultima volta il 18 maggio 2026.