Plex Media Server su NAS QNAP: aggiorna alla 1.43.3 contro Plex2Shell

Chi usa Plex Media Server su un NAS QNAP deve aggiornarlo alla versione 1.43.3.10861 o successiva dall’App Center. Le quattro falle note come Plex2Shell riguardano la 1.43.2 e le precedenti e, secondo l’avviso di sicurezza di QNAP del 6 novembre 2026, sono sfruttate attivamente e su larga scala, come ha confermato Plex. Se il server era raggiungibile da Internet con quelle versioni, l’aggiornamento da solo non basta: il NAS va considerato potenzialmente compromesso. I sistemi operativi QTS e QuTS hero non sono coinvolti.
Chi è esposto e cosa fare subito
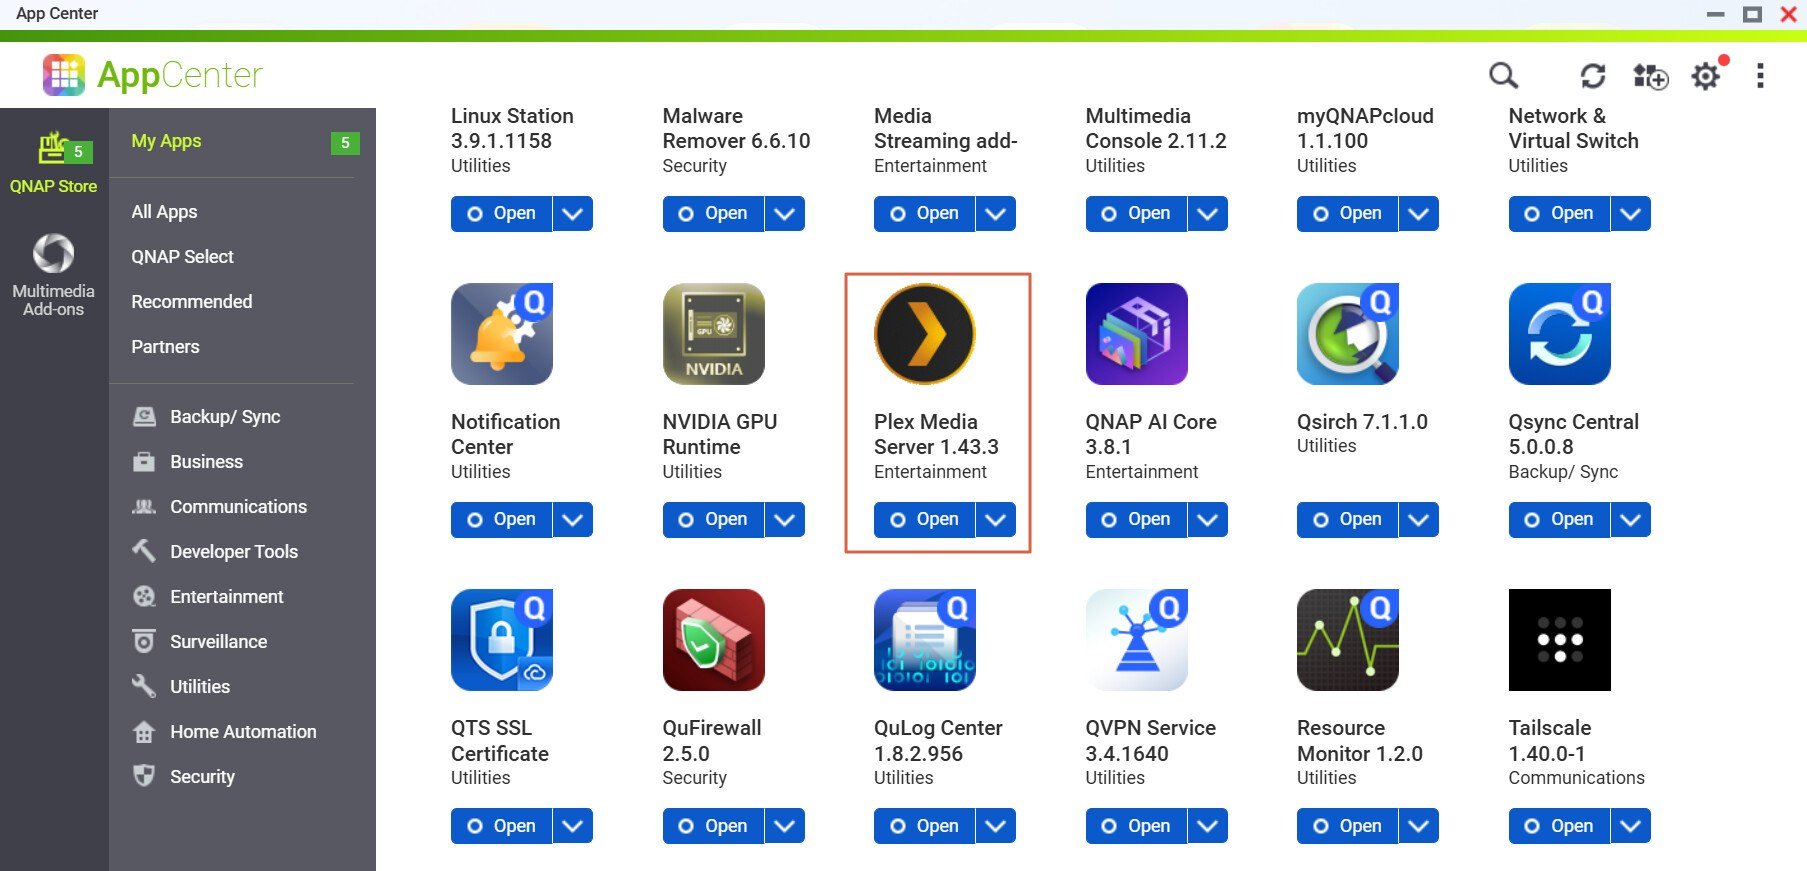
La correzione è in Plex Media Server 1.43.3, build 1.43.3.10861 e successive, disponibile nell’App Center di QNAP. QNAP chiede di aggiornare subito e di non aspettare le release Plex successive.
| Versione di Plex Media Server | Stato |
|---|---|
| 1.43.2 e precedenti | Vulnerabile a Plex2Shell |
| 1.43.3.10861 e successive | Contiene la correzione |
Per aggiornare:
- Apri App Center > My Apps.
- Aggiorna Plex Media Server alla 1.43.3 o successiva.
- Controlla in Plex Web, sotto Settings > General, che la versione sia 1.43.3.10861 o più recente.
Se l’aggiornamento non compare, la FAQ di QNAP indica di aggiornare la pagina dell’App Center e di verificare che il NAS raggiunga Internet. Un NAS senza Plex non richiede interventi.
Cosa permette Plex2Shell a chi attacca
Plex ha reso note quattro vulnerabilità in Plex Media Server 1.43.2 e precedenti: CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 e CVE-2026-96656. Secondo QNAP, ognuna, presa da sola, comporta un rischio limitato. Concatenate, permettono a un attaccante remoto non autenticato di eseguire codice arbitrario con i privilegi del processo di Plex Media Server.
Secondo Plex, come riferisce QNAP, un proof of concept pubblico è uscito il 16 ottobre. Da allora i server esposti a Internet e non aggiornati sono stati attaccati su larga scala. Quelli compromessi sono stati usati per far girare cryptominer e software proxy.
QTS e QuTS hero non c’entrano, ma gli attacchi ci sono
QNAP PSIRT, il team di risposta agli incidenti di sicurezza dell’azienda, ha confermato che le vulnerabilità sono solo in Plex Media Server. QTS, QuTS hero e gli altri sistemi operativi QNAP non sono toccati.
Alcuni utenti hanno però segnalato a QNAP che Plex sul loro NAS risulta compromesso tramite queste falle. Il supporto tecnico QNAP li sta assistendo.
Se Plex era raggiungibile da Internet
QNAP considera potenzialmente compromesso il NAS su cui, con la 1.43.2 o una versione precedente, Plex era raggiungibile da Internet. Succede in questi casi:
- Plex Remote Access era attivo;
- la porta 32400 era inoltrata sul router;
- la porta era stata aperta da UPnP o dall’auto-configurazione del router.
Secondo QNAP, l’aggiornamento non rimuove ciò che un attaccante può aver installato. La FAQ indica tre passi, in quest’ordine: reinstallazione pulita, controllo degli indicatori di compromissione, reset delle credenziali.
Per la reinstallazione, si rimuove Plex da App Center e si controlla se nella cartella condivisa PlexData resta una cartella «Plex Media Server». Se c’è, non va riutilizzata: come minimo si cancella tutto il contenuto di Codecs e si controlla in Preferences.xml la presenza di opzioni del transcoder che non hai impostato tu. Dopo la reinstallazione della 1.43.3 o successiva non si ripristinano i vecchi codec.
Tra gli indicatori di compromissione elencati dalla FAQ:
- processi sconosciuti avviati da Plex Media Server, con nomi come myawesomeproxy, mylovelyminer o x12345;
- file .so o .dll mai visti nella cartella Codecs;
- connessioni in uscita verso proxystream.st;
- uso elevato e costante della CPU mentre non si riproduce nulla;
- una segnalazione di Malware Remover, per esempio con codice MR2104.
Se ne trovi uno, QNAP avverte di non limitarsi a eliminare il programma sospetto: potrebbero restare altri componenti o meccanismi di persistenza.
Per le credenziali, prima si disconnettono tutti i dispositivi dall’account Plex e poi si cambia la password Plex: il token dell’amministratore potrebbe essere stato esposto, quindi la sola password non basta. Vanno cambiate anche le password dell’amministratore e degli utenti del NAS, attivata la verifica in due passaggi e ruotate password o chiavi di accesso salvate da altri servizi sul NAS, come i backup e le connessioni cloud.
Per far verificare a QNAP un sospetto di compromissione, conserva la cartella Plex Logs prima di rimuovere Plex Media Server, poi apri un caso con il supporto tecnico QNAP.
Ridurre l’esposizione
- Se non serve l’accesso remoto, disattiva Plex Remote Access e non inoltrare la porta 32400.
- Se serve, usa una VPN al posto dell’esposizione diretta.
- Tieni aggiornati anche QTS o QuTS hero e tutte le app installate.
Cosa dicono QNAP e Plex
I dettagli delle CVE e le note sullo sfruttamento sono nell’annuncio di sicurezza di Plex sul forum Plex, a cui rimanda QNAP. L’azienda dichiara di essere in contatto con Plex e di voler aggiornare l’avviso quando ci saranno nuove informazioni.