Intelligenza artificiale
Il 13 ottobre 2026 Google ha annunciato l’inizio del rilascio ampio di Gemini 4 Argon e l’estensione del Fairwind Program a ulteriori difensori informatici fidati. Secondo la pagina di Google DeepMind dedicata al modello, la versione con capacità di difesa informatica ha prestazioni «frontier-level» nel rilevamento di vulnerabilità e nel patching automatico.
L’accesso alle funzioni cyber più avanzate resta riservato ai partner approvati del programma. Di Argon avevamo già scritto il 1° ottobre; su prezzi e API c’è il pezzo sul lancio del 13 ottobre.
Cosa sa fare Argon in ambito cyber
Google DeepMind descrive tre capacità:
- Scoperta autonoma di vulnerabilità: il modello sa muoversi in codebase complesse per trovare falle critiche nascoste.
- Penetration testing black-box: su sistemi web, con accesso solo al sito in esecuzione e al suo comportamento pubblico, senza codice sorgente, individua la superficie d’attacco e le vulnerabilità e produce prove di validazione.
- Patching automatico: dopo aver trovato le falle genera correzioni di codice validate e di alta qualità, per neutralizzare le minacce prima che lo facciano gli attaccanti.
Un gruppo di partner del Fairwind Program ha accesso esclusivo ad Argon e può usarlo dentro CodeMender, un agente specializzato per la sicurezza del codice. Secondo la pagina del programma, CodeMender automatizza le correzioni senza che i difensori debbano costruire e mantenere propri harness.
Fairwind Program: chi entra e a quali condizioni
Il programma dà ai difensori ad alta priorità, come governi, sanità e telecomunicazioni, un accesso anticipato a modelli avanzati, per costruire difese prima che arrivino nuove minacce. Google DeepMind indica oltre 650 partner nel mondo e, nel post di presentazione di Argon, parla di un’espansione a centinaia di partner aggiuntivi a partire dal 13 ottobre.
La priorità va a governi e autorità nazionali di cybersicurezza, operatori di infrastrutture critiche (sanità, telecomunicazioni, energia, reti finanziarie) e piattaforme tecnologiche di base. Tutti i richiedenti vengono verificati: Google controlla il loro storico di sicurezza e la loro condotta etica.
Le regole del programma:
- sono ammessi solo compiti duali come simulazione autorizzata di minacce, reverse engineering e analisi di malware, per ricerca difensiva e accademica; creare malware è vietato;
- le organizzazioni devono adottare autenticazione a livello utente, MFA resistente al phishing e controlli di accesso;
- l’accesso è consentito solo a team interni di cybersecurity, incident response o penetration testing, con tracciamento di accessi e uso;
- è vietato condividere, redistribuire o vendere l’accesso ai modelli.
Dati e monitoraggio: cosa dicono le pagine di Google
La pagina del programma dichiara che, quando Argon è usato direttamente come modello gestito su Gemini Enterprise, è supportato lo zero data retention, senza però precisare le condizioni che valgono per la versione Cyber Permissive. Per la versione Cyber Permissive la documentazione di Google Cloud precisa che è un Gemini Frontier Cyber Model, soggetto alle sezioni 31 e 34 («Google Frontier Models») dei Service Specific Terms, e rimanda a pagine dedicate su monitoraggio degli abusi e zero data retention. Il testo completo delle sezioni 31 e 34, con le restrizioni d’uso che qui non sono riassunte, va letto nei termini di Google Cloud.
La pagina sul monitoraggio degli abusi descrive un regime più rigoroso per i modelli che Google designa come «AI avanzata»: prompt e risposte vengono registrati e conservati per un massimo di 30 giorni al solo scopo di monitorare gli abusi, senza essere usati per addestrare i modelli, nella regione o multiregione scelta dal cliente. La pagina avverte che con alcune funzioni di AI avanzata la disattivazione del logging, e quindi la conservazione zero dei dati, potrebbe non essere possibile. Nell’elenco dei modelli «AI avanzata» della versione della pagina consultata compaiono versioni di Claude. Argon Cyber Permissive, invece, la documentazione di Google Cloud lo riconduce ai Google Frontier Models (sezioni 31 e 34): per il suo regime vanno consultate le pagine dedicate indicate da Google.
Chi non rientra nel programma
I laboratori accademici focalizzati sul benchmarking difensivo possono candidarsi. Per gli studenti Google consiglia di usare CodeMender su Google Cloud.
Chi non è idoneo può comunque proteggere il proprio codice con CodeMender abbinato a modelli pubblici e ad altri prodotti Google AI Threat Defense.
Versione cyber e versione standard: cosa cambia, anche per l’Europa
Per la documentazione di Google Cloud la versione per la difesa si chiama Gemini 4 Argon Cyber Permissive ed è disponibile in versione GA, anche tramite CodeMender, ma solo su allowlist. Per entrare si passa dal Fairwind Program o si contatta il proprio referente Google; l’accesso ottenuto a Gemini 3.8 Flash Cyber non si estende alla nuova versione e va richiesto a parte.
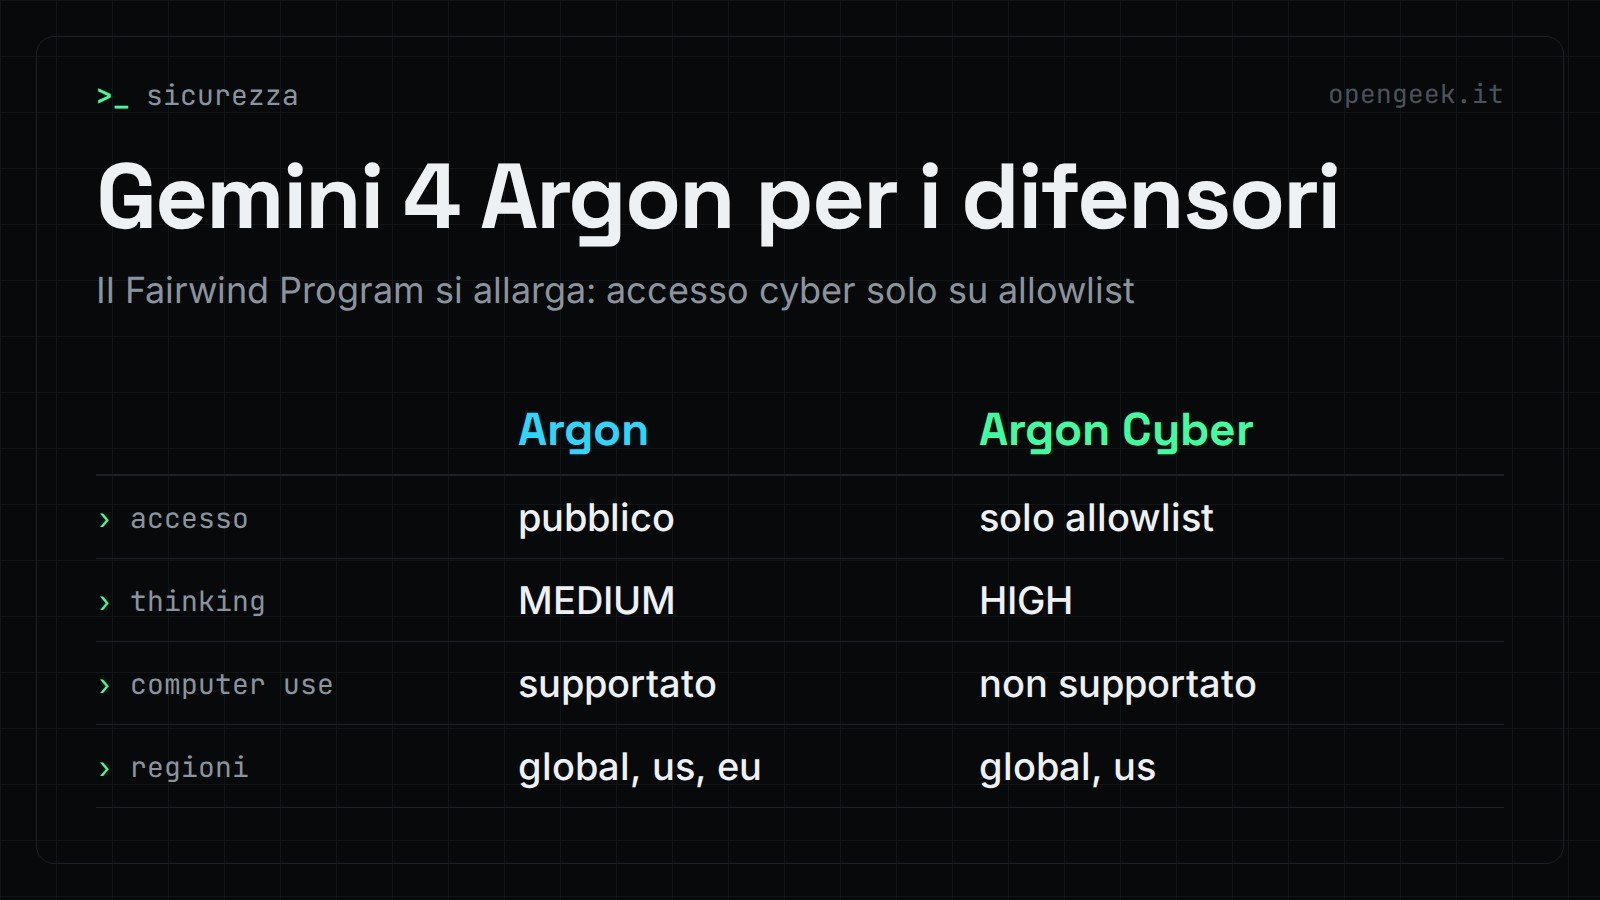
In Europa conta la riga delle regioni: la versione cyber è indicata per global e us, mentre Argon standard copre anche eu.
| Caratteristica | Gemini 4 Argon | Gemini 4 Argon Cyber Permissive |
|---|---|---|
| Model ID | gemini-4-argon | gemini-4-argon-cyber-permissive |
| Accesso | Pubblico | Solo allowlist (Fairwind Program) |
| Livello di thinking predefinito | MEDIUM | HIGH |
| Computer use | Supportato | Non supportato |
| Regioni | global, us, eu | global, us |
I primi risultati sul campo
Il post sulla sicurezza di Argon, pubblicato da Google il 13 ottobre, racconta cosa è emerso durante la fase di accesso limitato. Wiz ha usato Argon per trovare un bug critico in un software ospedaliero che i modelli precedenti non avevano individuato, a protezione di centinaia di migliaia di cartelle cliniche.
I team di sicurezza di Google lo hanno impiegato per trovare e correggere bug nel software interno e in quello open source. Tra questi ci sono vulnerabilità fondamentali che interessano sistemi a livello globale, ora nel processo di disclosure responsabile.
Le salvaguardie dichiarate da Google
Sempre secondo il blog di Google, Argon risolve tutti i 12 scenari simulati di attacco informatico end-to-end dei test interni, contro i 5 della generazione precedente. Viste le capacità elevate in ambito cyber e biologico, e seguendo il Frontier Safety Framework, l’azienda ha introdotto in entrambi salvaguardie di nuova generazione. Le misure dichiarate:
- su un set avversario di stress test, le violazioni si sono ridotte di quasi due volte rispetto ai modelli precedenti;
- tre livelli di protezione in tempo reale: screening dell’input con modelli più piccoli, «activation probes» che leggono i segnali interni del modello e monitoraggio continuo, che può interrompere l’agente a metà risposta;
- il modello è addestrato a rispettare i confini di sistema, riportare onestamente i risultati negativi e fermarsi a chiedere conferma umana; nei benchmark di coding in cui non ha incentivi a trattenersi, i tentativi di scorciatoia o imbroglio sono scesi al 2%;
- un monitor automatico legge azioni e «scratchpad» dell’agente in tempo reale, blocca le violazioni gravi dei confini e segnala i casi seri a responsabili umani;
- sul benchmark Gray Swan IPI per la prompt injection, Google dichiara che Argon è in testa, con un successo degli attacchi ridotto allo 0,7% su 15 tentativi adattivi.
Dove si colloca rispetto ad Anthropic
Secondo l’annuncio di Anthropic del 6 ottobre, il Cyber Verification Program è stato riorganizzato in tre livelli (Defense, Red Team, Specialized) che danno a professionisti qualificati capacità cyber avanzate con meno blocchi, mentre i modelli generali mantengono salvaguardie conservative. L’8 ottobre, come racconta Anthropic, è arrivato OSS Scanner, un servizio opt-in gratuito di scansione per progetti open source, con report generati dal modello senza revisione umana.