Sicurezza e privacy
Il 13 ottobre 2026 Microsoft ha rilasciato gli aggiornamenti di sicurezza mensili. Secondo la pagina di rilascio del Security Update Guide, il pacchetto comprende 1.413 CVE Microsoft. Tra queste, una falla di Windows Shell è segnalata come già sfruttata e una di .NET Framework come divulgata pubblicamente. Le correzioni toccano Windows, Office, SharePoint, SQL Server, Exchange e altri prodotti.
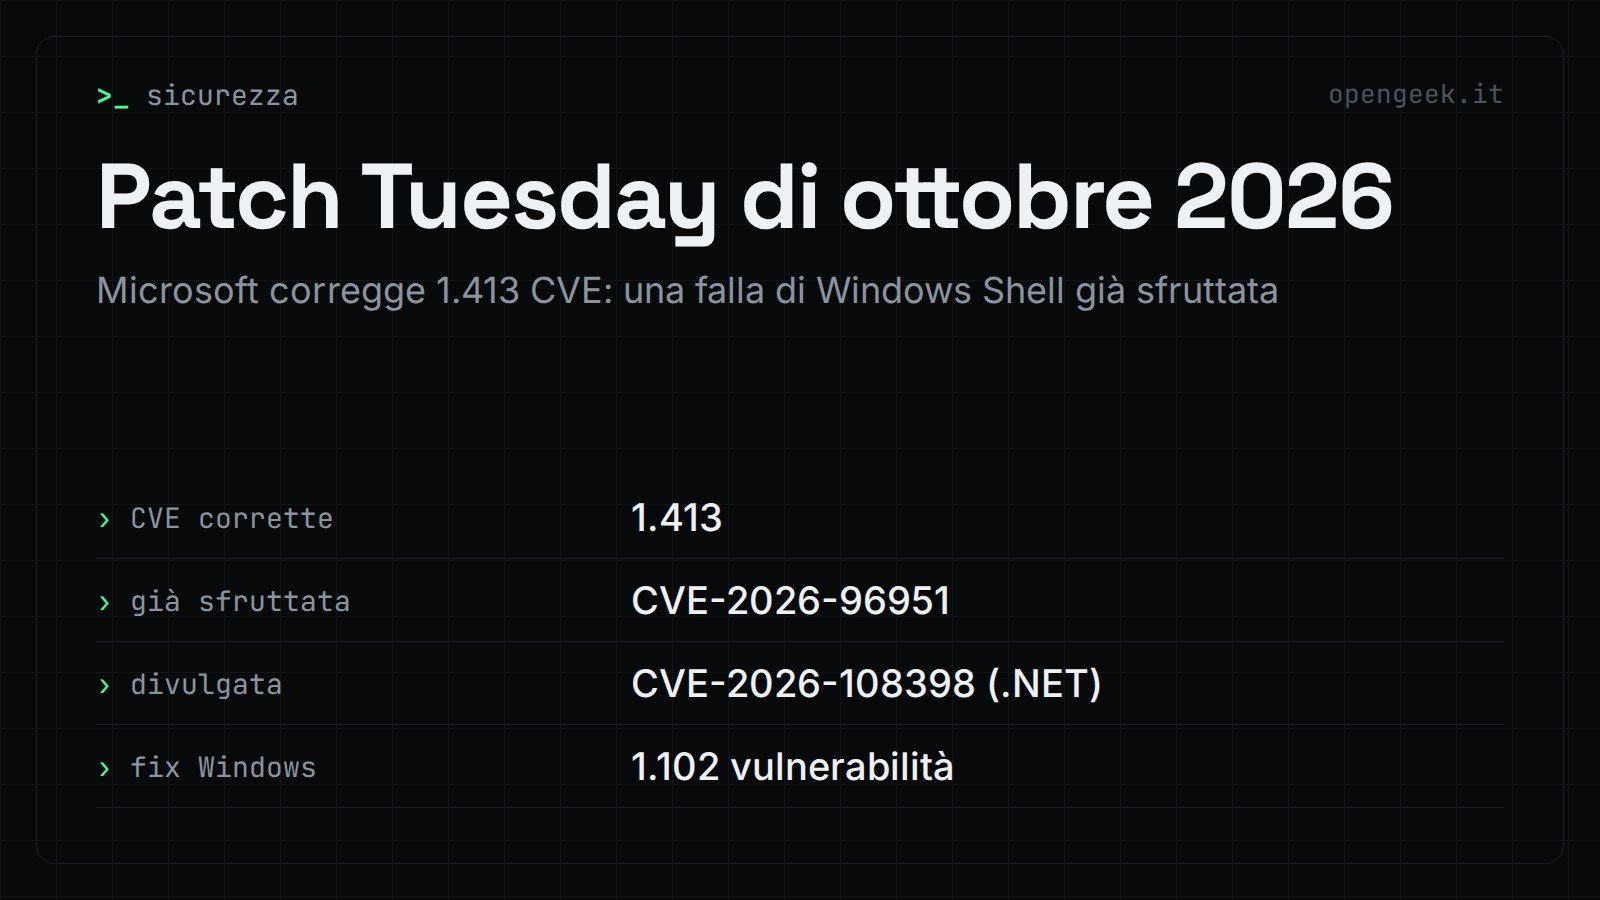
Le due falle segnalate come notevoli
Microsoft indica due CVE come vulnerabilità di rilievo. La prima è CVE-2026-96951, una Windows Shell Security Feature Bypass Vulnerability, contrassegnata «Exploitation Detected»: sfruttamento rilevato.
La seconda è CVE-2026-108398, una .NET Framework Security Feature Bypass Vulnerability, contrassegnata come «Publicly disclosed», cioè resa pubblica. La pagina non riporta gravità, punteggio CVSS, versioni colpite o meccanismo delle due falle.
Microsoft ripubblica inoltre una CVE assegnata da un ente esterno, Cisco Talos: CVE-2026-21413, una Raw Image Extension Remote Code Execution Vulnerability.
Cosa contiene il rilascio, prodotto per prodotto
Windows pesa per la maggior parte delle correzioni. La tabella riprende i dati della pagina di Microsoft.
| Famiglia di prodotti | Vulnerabilità corrette | Aggiornamenti distinti | Tipo |
|---|---|---|---|
| Windows | 1.102 | 39 | Cumulativo |
| Office | 134 | 11 | Cumulativo |
| Developer Tools (Dev Div) | 61 | 60 | Misto |
| SharePoint Server | 36 | 1 | Cumulativo |
| SQL Server | 22 | 8 | Cumulativo |
| Azure | 15 | 20 | Individuale |
| Exchange Server | 7 | 8 | Cumulativo |
| Defender | 4 | 3 | Automatico |
| Edge | 0 | 1 | Automatico |
| Altri prodotti | 32 | 25 | Individuale |
Nella pagina di Microsoft i numeri non coincidono: il testo introduttivo parla di 1.413 CVE e la somma delle righe dà lo stesso valore, ma la riga «Total» riporta 1.414 vulnerabilità e 176 aggiornamenti distinti. Il numero di aggiornamenti torna con la somma delle righe.
Come si installa e dove Microsoft segnala problemi noti
Gli aggiornamenti di Windows 10 e Windows 11 sono cumulativi. Secondo Microsoft la release mensile include tutte le correzioni di sicurezza per le due versioni, oltre agli aggiornamenti non di sicurezza, ed è disponibile anche dal Microsoft Update Catalog. Windows 10 22H2 è però fuori supporto dal 14 ottobre 2025: per ricevere gli aggiornamenti di sicurezza occorre essere iscritti al programma Extended Security Updates (ESU). Le edizioni LTSB e LTSC seguono cicli di supporto diversi. Microsoft ricorda di installare l’ultimo servicing stack update.
La sezione dei problemi noti elenca articoli KB per queste piattaforme, senza descrivere il contenuto dei problemi:
- Windows 11 versioni 26H1, 26H2, 25H2 e 24H2;
- Windows 10 versioni 21H2 e 22H2, 1809 e 1607;
- Windows Server 2025, 2022, 2019 e 2016;
- SQL Server 2025, 2022, 2019 e 2017, nelle varianti CU e GDR;
- Exchange Server SE, 2019 CU15 e CU14, 2016 CU23.
Hotpatching e Windows Server 2008
Nelle note di rilascio Microsoft segnala che la funzione Hotpatching è ora disponibile in via generale per le macchine virtuali Windows Server Azure Edition. Per Windows Server 2008 e 2008 R2 il programma ESU è terminato: l’ultimo anno, riservato ad Azure, si è concluso il 9 gennaio 2024. Per mantenere la copertura di sicurezza occorre migrare a una versione supportata.
Gli altri bollettini di ottobre: Android, Pixel e Samsung
I dati vengono dal CSIRT Italia dell’ACN. Sono bollettini di aziende diverse, con numeri non confrontabili tra loro.
| Bollettino | Data ACN | Vulnerabilità corrette | Dettaglio |
|---|---|---|---|
| Android (ACN) | 6 ottobre | 25 | 7 critiche, 18 alte; Android 14, 15, 16, 16 QPR2 e 17 con patch precedenti a ottobre 2026 |
| Google Pixel (ACN) | 7 ottobre | 6 | 3 critiche, 3 alte; tutti i Pixel supportati con patch precedenti a ottobre 2026 |
| Samsung (ACN) | 12 ottobre | 6 di gravità alta | Samsung Mobile (Android 14-17) prima di SMR Oct-2026 Release 1; Continuity Service per Windows prima della 4.6.1217.0 |