Sicurezza e privacy
Il 6 ottobre 2026 il CERT-AgID ha segnalato che su WhatsApp è tornata a circolare la cosiddetta «truffa della ballerina», una campagna di phishing basata su falsi concorsi online. Il messaggio arriva da un contatto il cui account è già stato compromesso e chiede di votare una giovane ballerina. Il voto è però un pretesto: il codice richiesto serve ad associare all’account della vittima un dispositivo controllato dagli attaccanti, come spiega il CERT-AgID nella sua news.
Come arriva il messaggio e perché sembra credibile
Secondo il CERT-AgID, la richiesta proviene da una persona presente nella rubrica della vittima, il cui account è stato violato in precedenza. È proprio questa provenienza a rendere credibile l’invito.
Il testo chiede di votare una giovane ballerina per aiutarla a vincere un concorso o una borsa di studio. Il collegamento contenuto nel messaggio porta a un sito realizzato per sembrare un vero portale di votazione.
Cosa c’è nel falso portale di voto
Nella campagna descritta dal CERT-AgID vengono presentate due finaliste, ciascuna con fotografie, numero di voti e informazioni relative a una scuola di danza di Praga.
Dopo aver selezionato la candidata, la procedura conduce alla verifica dell’account WhatsApp.
A cosa serve davvero il codice di verifica
Il codice non convalida alcun voto. Viene usato per autorizzare il collegamento all’account di un dispositivo in mano agli attaccanti.
Il telefono della vittima continua a funzionare normalmente mentre il dispositivo non autorizzato resta associato all’account, e questo rende la compromissione meno evidente. L’account può essere sfruttato in due modi:
- per leggere le conversazioni della vittima;
- per propagare la stessa truffa ai suoi contatti, mantenendo intatta la catena di fiducia su cui si regge la campagna.
Come difendersi e cosa fare se si è già votato
Il CERT-AgID richiama la propria precedente news sulla truffa WhatsApp e sul controllo delle sessioni attive. Le raccomandazioni sono queste:
- non inserire numeri di telefono o codici di verifica su siti raggiunti tramite messaggi WhatsApp;
- verificare le richieste insolite con il mittente, possibilmente attraverso un altro canale, anche quando arrivano da contatti conosciuti;
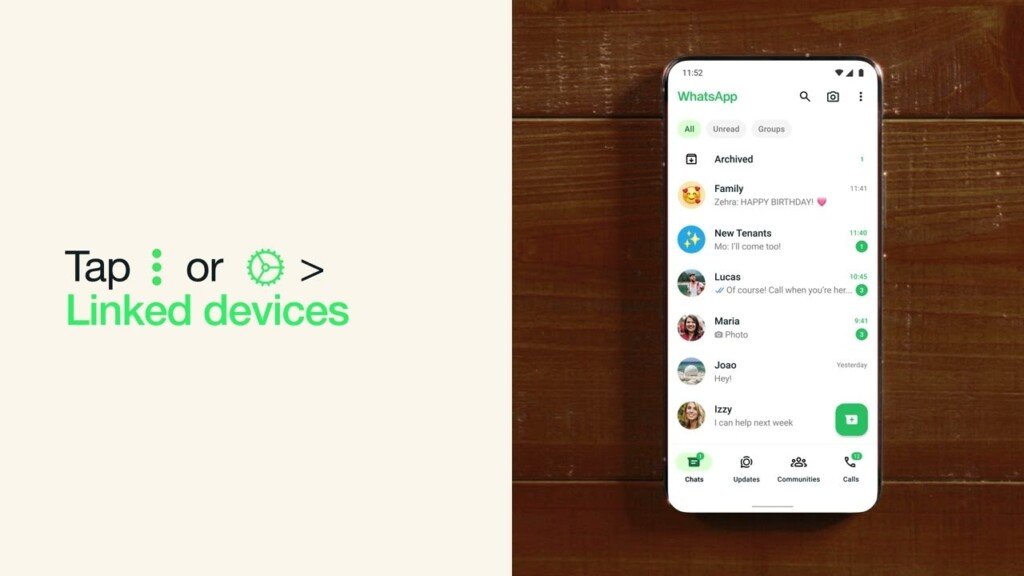
- controllare periodicamente i dispositivi collegati da
WhatsApp → Impostazioni → Dispositivi collegatie rimuovere quelli sconosciuti; - attivare la verifica in due passaggi dell’account WhatsApp.
Chi ha già completato la procedura di voto dovrebbe controllare subito i dispositivi collegati e disconnettere le sessioni non riconosciute. In un’altra news sulla truffa WhatsApp, il CERT-AgID raccomanda inoltre, in caso di sospetta compromissione, di chiudere tutte le sessioni attive, inclusi i dispositivi collegati tramite WhatsApp Web, di controllare manualmente anche le chat archiviate e di informare tempestivamente i propri contatti dell’accaduto, per evitare ulteriori vittime.
Gli indicatori di compromissione
Per rendere pubblici i dettagli della campagna, il CERT-AgID riporta gli indicatori di compromissione (IoC) rilevati, scaricabili dalla pagina della news.