Sicurezza e privacy
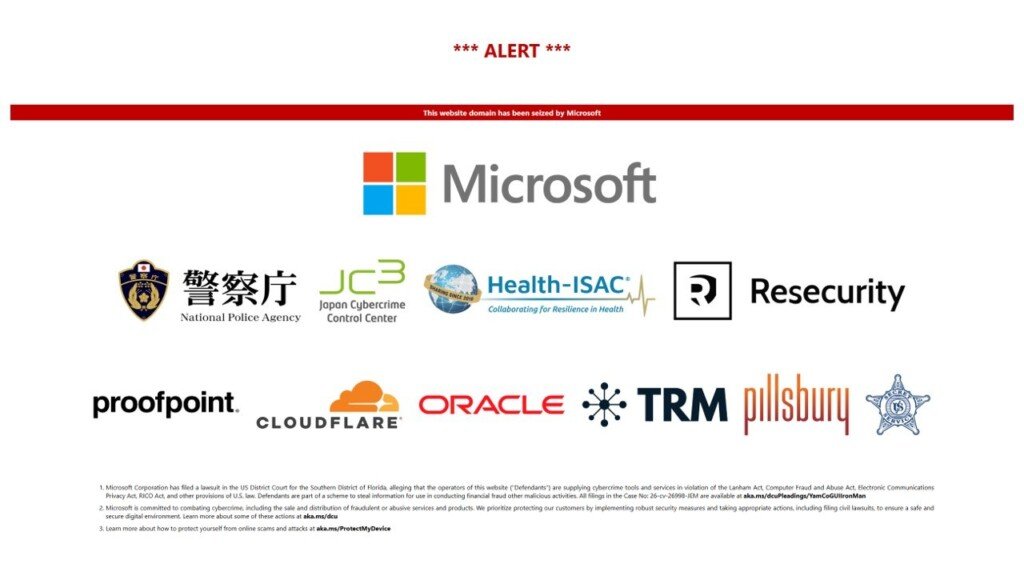
Il 14 ottobre 2026 Microsoft e Health-ISAC hanno annunciato di aver sequestrato e reindirizzato i domini che facevano da infrastruttura a YAM Store, CoGUI e Iron Man, tre servizi di un mercato cybercriminale in lingua cinese. L’ordine è del tribunale distrettuale degli Stati Uniti per il Distretto Meridionale della Florida. Secondo il comunicato di Microsoft, da gennaio 2026 i tre servizi hanno reso possibili più di un miliardo di messaggi malevoli verso oltre 75.000 organizzazioni.
Account disattivati e domini bloccati
Microsoft dice di aver già disattivato più di 20.000 account collegati a YAM Store. Sta rimuovendo l’infrastruttura ospitata sui propri servizi e bloccando oltre 100.000 domini usati per sostituzione di persona e frode.
I numeri della rete
Secondo Microsoft, dei messaggi totali più di 750 milioni erano diretti ai clienti Microsoft. Hanno preso di mira consumatori, organizzazioni sanitarie, istituti finanziari e altre aziende in più di 150 paesi, e hanno fruttato agli operatori decine di milioni di dollari.
Come è partita l’indagine dal Giappone
A fine 2025 la National Police Agency (NPA) giapponese ha avvisato Microsoft di campagne di messaggi malevoli contro persone in Giappone. Seguendo quelle tracce, gli investigatori sono arrivati a un mercato cybercriminale in lingua cinese, che Microsoft descrive come difficile da penetrare per chi non è madrelingua.
Il Japan Cybercrime Control Center (JC3), che raccoglie informazioni da oltre 130 organizzazioni membre, ha aiutato a confermare la portata dell’attività in Giappone e a collegare incidenti che sembravano separati.
All’indagine hanno contribuito anche Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint e TRM Labs. Microsoft ha condiviso informazioni con lo U.S. Secret Service e con forze dell’ordine internazionali, e dichiara di aver usato anche strumenti di IA per collegare account, siti e infrastrutture apparentemente slegati.
I tre servizi a confronto
| Servizio | Cosa offriva |
|---|---|
| YAM Store | Negozio online di account Microsoft e Google fraudolenti e altri strumenti per truffe, incluso il furto di credenziali |
| CoGUI | Siti web e messaggi pronti che imitano aziende, istituti finanziari ed enti pubblici, per rubare password, dati di pagamento e altri dati personali |
| Iron Man | Migliaia di modelli pronti per email, SMS e contenuti web, adattati a marchi, settori e paesi |
Microsoft ha verificato il funzionamento di YAM Store con acquisti controllati. In alcuni casi gli operatori rilevavano domini scaduti di organizzazioni legittime, come non profit e istituzioni educative, e ne ricostruivano i siti per far sembrare attive quelle realtà. Così ottenevano account Microsoft 365 in modo fraudolento, poi venduti tramite lo store.
CoGUI era una delle offerte più usate, in particolare contro vittime in Giappone e Stati Uniti, ma entro metà 2026 veniva sempre più sostituito da Iron Man. Con acquisti di prova e l’aiuto di Resecurity, gli investigatori hanno individuato in Iron Man più di 2.300 modelli.
Chi veniva imitato nei messaggi
I modelli di Iron Man imitano:
- banche e rivenditori;
- strutture sanitarie e autorità dei trasporti;
- forze di polizia ed enti governativi;
- compagnie aeree, società di telecomunicazioni e corrieri.
Alcuni sono pensati per truffe di falsa autorità pubblica, che usano l’apparenza ufficiale per spingere le vittime a pagare o a fornire dati sensibili. Microsoft precisa che la presenza di un’organizzazione o di un ente in questi modelli non significa che i suoi sistemi siano stati compromessi.
Cosa cambia e i limiti dell’operazione
Microsoft afferma che YAM Store, CoGUI e Iron Man sono solo una parte di una rete criminale più ampia. Colpirli, sostiene, rende però più difficile per i criminali procurarsi gli account, gli strumenti e l’infrastruttura di cui hanno bisogno.