Software e app
Dopo l’aggiornamento facoltativo di settembre 2026 (KB5124010) e quelli successivi, gli utenti senza privilegi di amministratore possono non riuscire a stabilire una connessione Desktop remoto verso dispositivi con Protezione amministratore attiva. Lo indica Microsoft nella pagina dei problemi noti di Windows 11, dove il caso è stato aperto il 13 ottobre 2026 e risulta «Mitigated», cioè con una soluzione provvisoria ma senza correzione definitiva.
Cosa succede e con quale errore
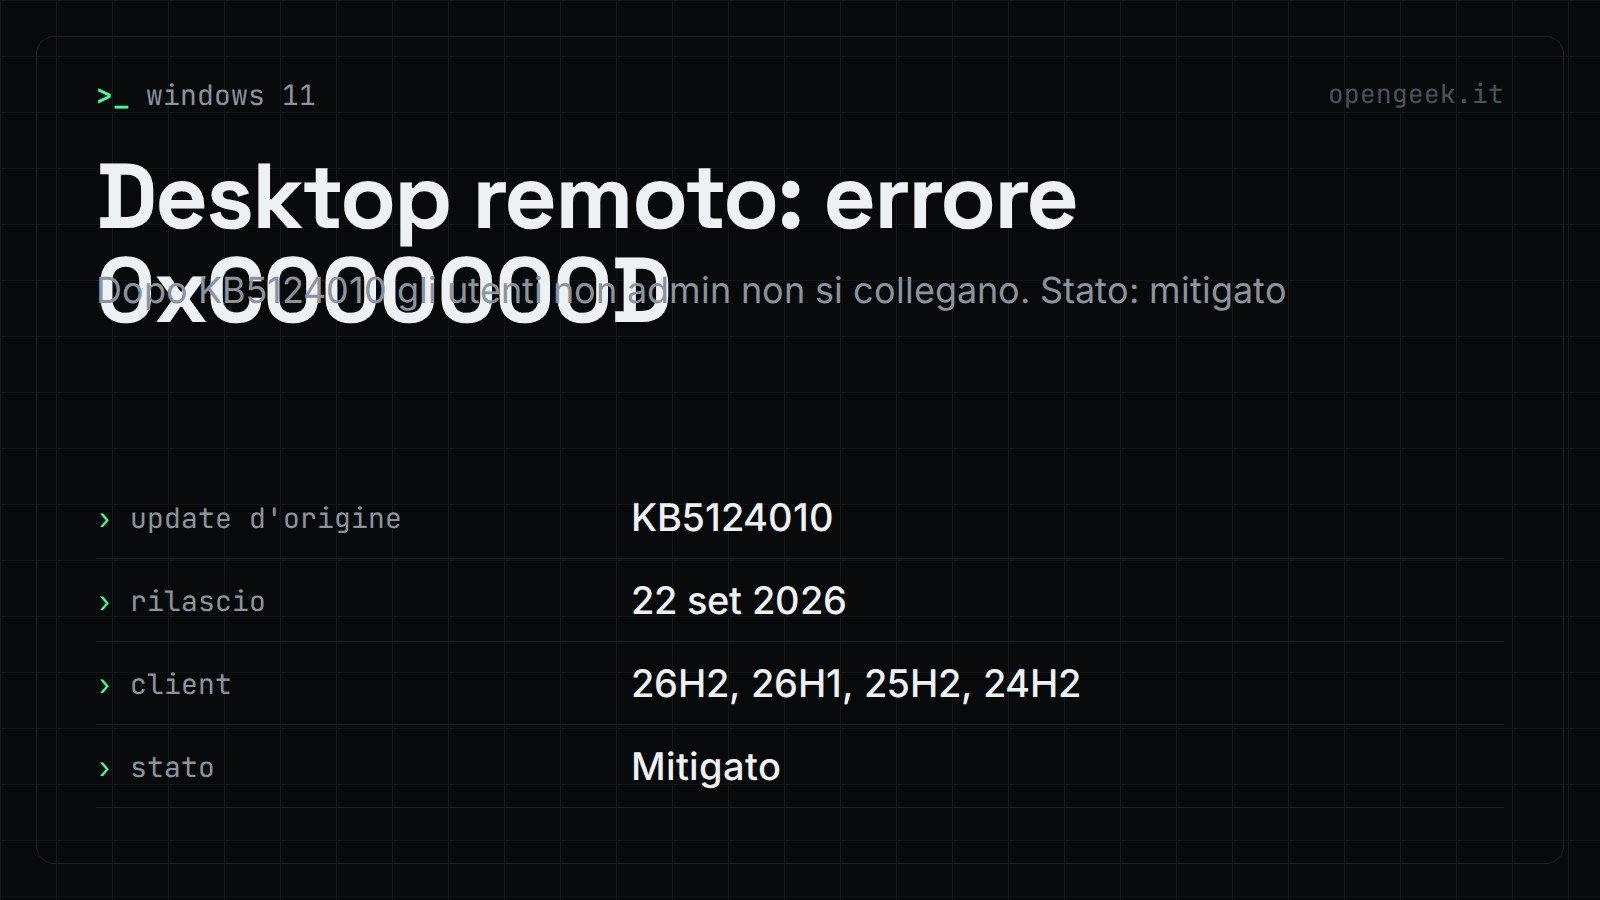
Secondo Microsoft, la connessione può fallire con l’errore 0xC000000D e il messaggio «The token that was passed to the function is invalid».
L’aggiornamento di origine indicato è KB5124010, rilasciato il 22 settembre 2026 (OS Build 26200.9550), un update non di sicurezza in anteprima. Il problema si presenta anche con gli aggiornamenti successivi.
- Client interessati: Windows 11 26H2, 26H1, 25H2 e 24H2.
- Server: nessuno, secondo Microsoft.
- Errore: 0xC000000D.
- Stato al 13 ottobre 2026: mitigato.
Chi rischia di trovarsi bloccato
Microsoft precisa che il problema riguarda soprattutto i dispositivi remoti gestiti in azienda e usati come host Desktop remoto con Protezione amministratore attiva, a prescindere da come la funzione sia stata abilitata.
Nelle organizzazioni che usano le baseline di sicurezza di Windows, la Protezione amministratore viene abilitata per impostazione predefinita con l’aggiornamento di sicurezza di ottobre 2026. Le baseline per Windows 11 24H2, 25H2 e 26H2 includono questa impostazione, salvo una diversa configurazione della policy da parte dell’organizzazione.
Come aggirare il problema, per ora
Gli amministratori IT possono disattivare temporaneamente la Protezione amministratore sui dispositivi colpiti. Va reimpostata la policy User Account Control Type Of Admin Approval Mode in Microsoft Intune o in Group Policy. In Group Policy, selezionare «Legacy Admin Approval Mode (Default)». Dopo la modifica è necessario riavviare il dispositivo. Per i dettagli sulla funzione Microsoft rimanda alla documentazione «Administrator protection on Windows 11».
Quando arriva la correzione
Microsoft afferma di lavorare a una correzione in un futuro aggiornamento di Windows e di fornire altre informazioni quando sarà disponibile. Nella pagina non è indicata alcuna data.