Linux e open source
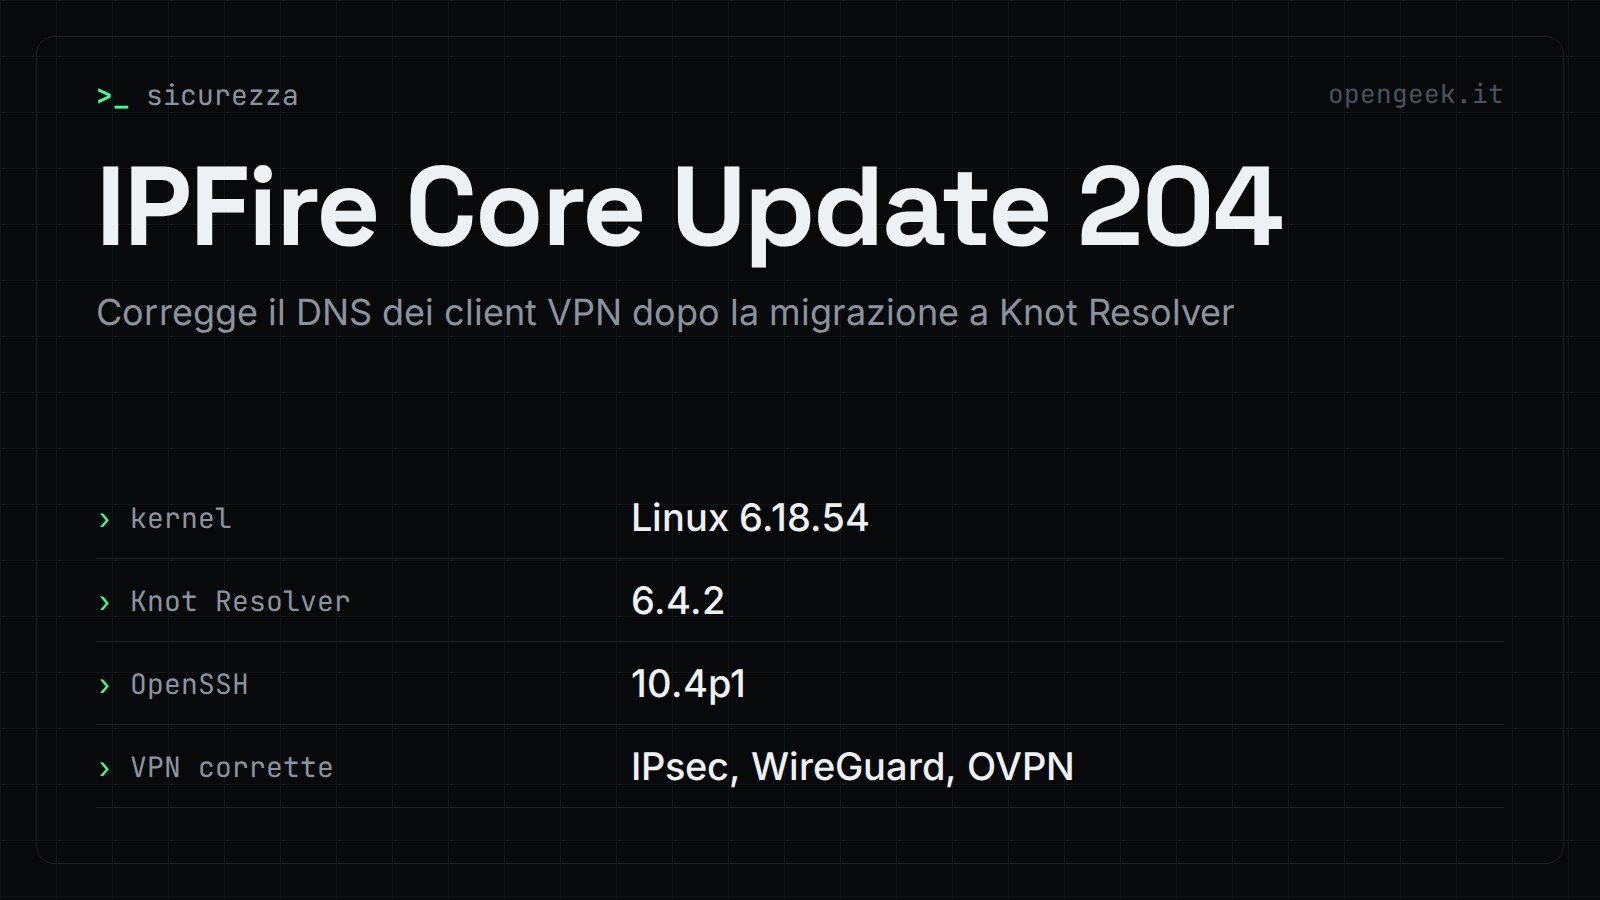
IPFire 2.29 Core Update 204 è disponibile per il download. Secondo la pagina ufficiale del progetto si tratta di una release di «housekeeping»: aggiorna molte parti del sistema operativo e corregge una regressione emersa con la recente migrazione a Knot Resolver. Il difetto colpiva i client collegati al firewall tramite IPsec, WireGuard o OpenVPN, che non riuscivano a risolvere i nomi.
Il problema dei client VPN con Knot Resolver
Nella release precedente IPFire è passato da Unbound a Knot Resolver per le reti protette. Il team riferisce riscontri molto positivi: risoluzione DNS più veloce e alcuni problemi di lunga data risolti.
La migrazione ha però introdotto una regressione. I client connessi via IPsec, WireGuard o OpenVPN non potevano risolvere i nomi perché Knot Resolver rispondeva dall’indirizzo IP sorgente sbagliato.
Secondo IPFire, la correzione ha richiesto modifiche sostanziali al livello di I/O di Knot Resolver, che il team ha contribuito al progetto upstream.
Le altre novità: IPS, kernel, WireGuard e RISC-V
- Intrusion Prevention System: il ruleset «Advanced Phishing Protection» di Julio Lira è ora disponibile come provider di regole.
- Kernel: quello di IPFire passa a Linux 6.18.54, che include correzioni dei maintainer upstream per stabilità e sicurezza.
- WireGuard: i file di configurazione con più subnet separate da spazi ora si importano correttamente.
- RISC-V: le build sperimentali sono ottimizzate per core out-of-order; restano compatibili con la baseline RVA22 e sfruttano i miglioramenti di RVA23.
Pacchetti e Add-Ons aggiornati
L’update porta Knot Resolver alla 6.4.2 e Knot alla 3.5.6. Tra i pacchetti di sistema aggiornati anche OpenSSH 10.4p1, OpenSSL 3.6.5, systemd 261.1, BIND 9.20.24, cURL 8.21.0, Apache 2.4.68, perl 5.42.2, SQLite 3.53.3 e tzdata 2026c.
Per gli Add-Ons, IPFire indica queste modifiche:
- l’Observium Agent può ora riportare lo stato del web server Apache;
- Zabbix riporta metriche per Knot Resolver;
- Avahi non si blocca più allo spegnimento quando il demone non era in esecuzione;
- aggiornati, tra gli altri, ClamAV 1.5.3, dnsdist 2.1.0, FFmpeg 8.1.2, Git 2.55.0, HAProxy 3.4.2, Postfix 3.11.4, rsync 3.5.0 e tmux 3.7b.
Cosa arriva dopo
Il team anticipa un miglioramento importante a monitoraggio e reportistica, per dare un quadro più chiaro di ciò che fa il firewall e di come si comporta la rete. IPFire promette maggiori dettagli «molto presto», senza indicare una data.