Sicurezza e privacy
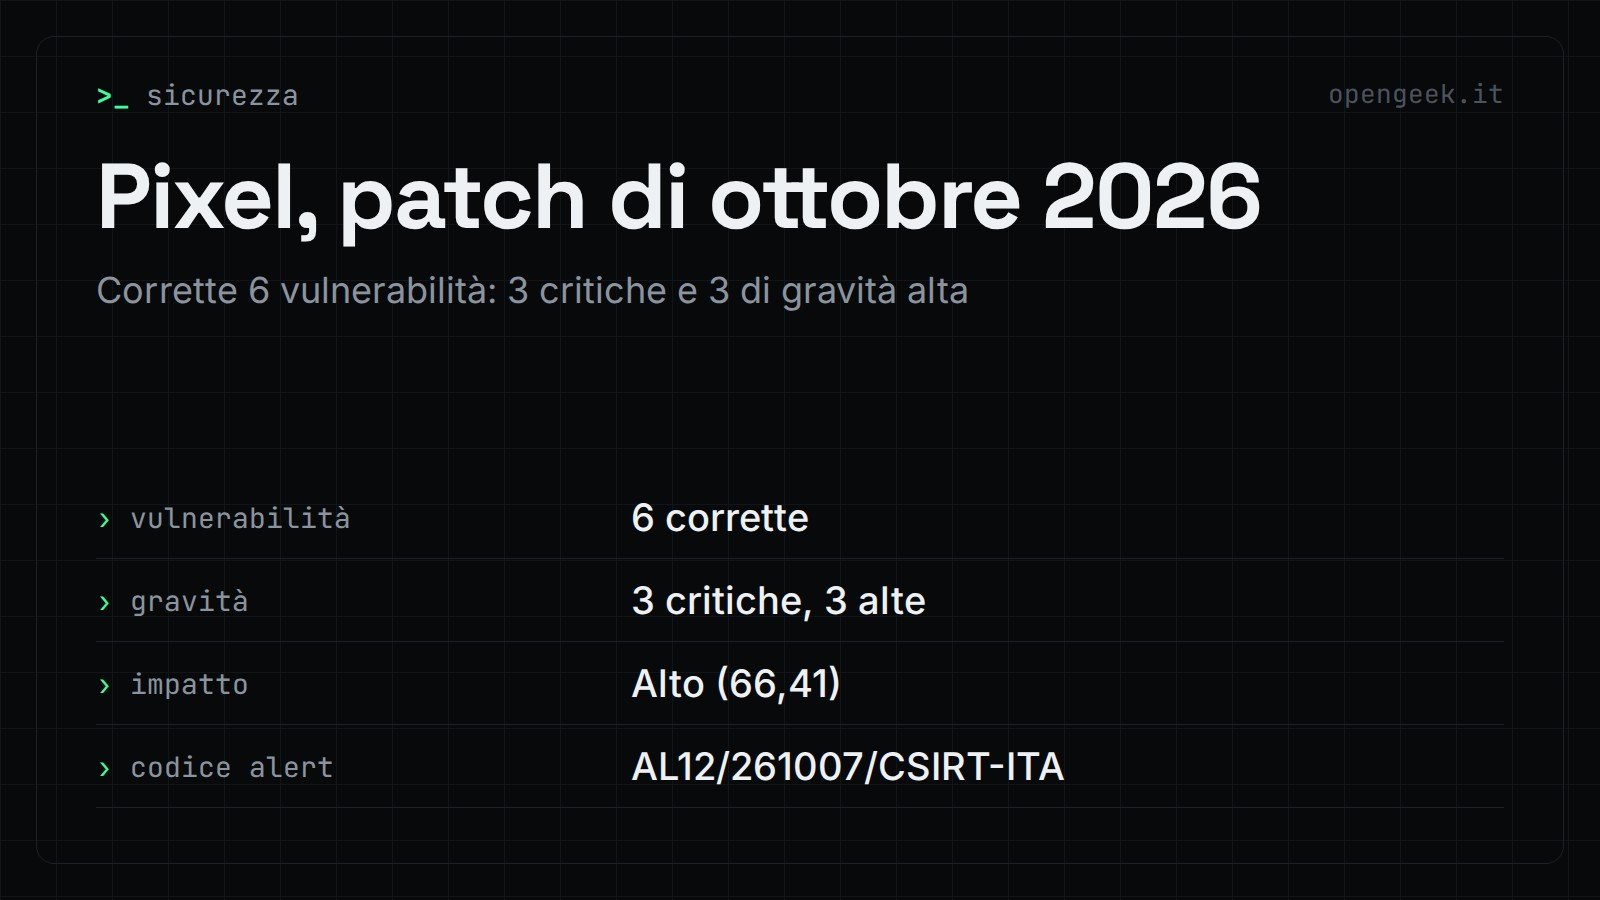
Google ha pubblicato gli aggiornamenti di sicurezza di ottobre 2026 per i dispositivi Pixel. Come riporta l’alert del CSIRT Italia (ACN) pubblicato il 7 ottobre, le correzioni riguardano 6 vulnerabilità: 3 di gravità «critica» e 3 di gravità «alta».
Cosa corregge il pacchetto di ottobre
Secondo il CSIRT Italia, le falle, se sfruttate, potrebbero permettere a un utente malintenzionato di accedere a informazioni sensibili e di elevare i propri privilegi sui sistemi interessati. L’alert classifica le vulnerabilità in due tipologie:
- Information Disclosure, cioè la divulgazione di informazioni;
- Elevation of Privilege, cioè l’aumento dei privilegi.
L’alert ha il codice AL12/261007/CSIRT-ITA. Il CSIRT valuta l’impatto sistemico come «Alto», con un punteggio di 66,41.
I sei CVE elencati
La scheda dell’ACN elenca gli identificativi seguenti. Nelle colonne dedicate a proof of concept e sfruttamento attivo non compare alcuna indicazione per nessuno dei sei.
| CVE | PoC | Sfruttamento |
|---|---|---|
| CVE-2026-56952 | non indicato | non indicato |
| CVE-2026-56936 | non indicato | non indicato |
| CVE-2026-56906 | non indicato | non indicato |
| CVE-2026-55330 | non indicato | non indicato |
| CVE-2026-55307 | non indicato | non indicato |
| CVE-2026-0198 | non indicato | non indicato |
L’alert non associa i singoli CVE a un livello di gravità né a una tipologia. Come riferimento indica il bollettino di sicurezza Pixel di ottobre 2026 pubblicato da Google su source.android.com.
Chi deve aggiornare e come
Sono coinvolti tutti i dispositivi Google Pixel supportati con patch di sicurezza precedenti a ottobre 2026, secondo l’alert del CSIRT Italia. In linea con le indicazioni del produttore, il CSIRT Italia raccomanda di applicare tempestivamente gli aggiornamenti di sicurezza destinati ai Pixel supportati.
L’alert non descrive i passaggi per installare l’aggiornamento e non indica date di distribuzione specifiche per l’Italia.