Sicurezza e privacy
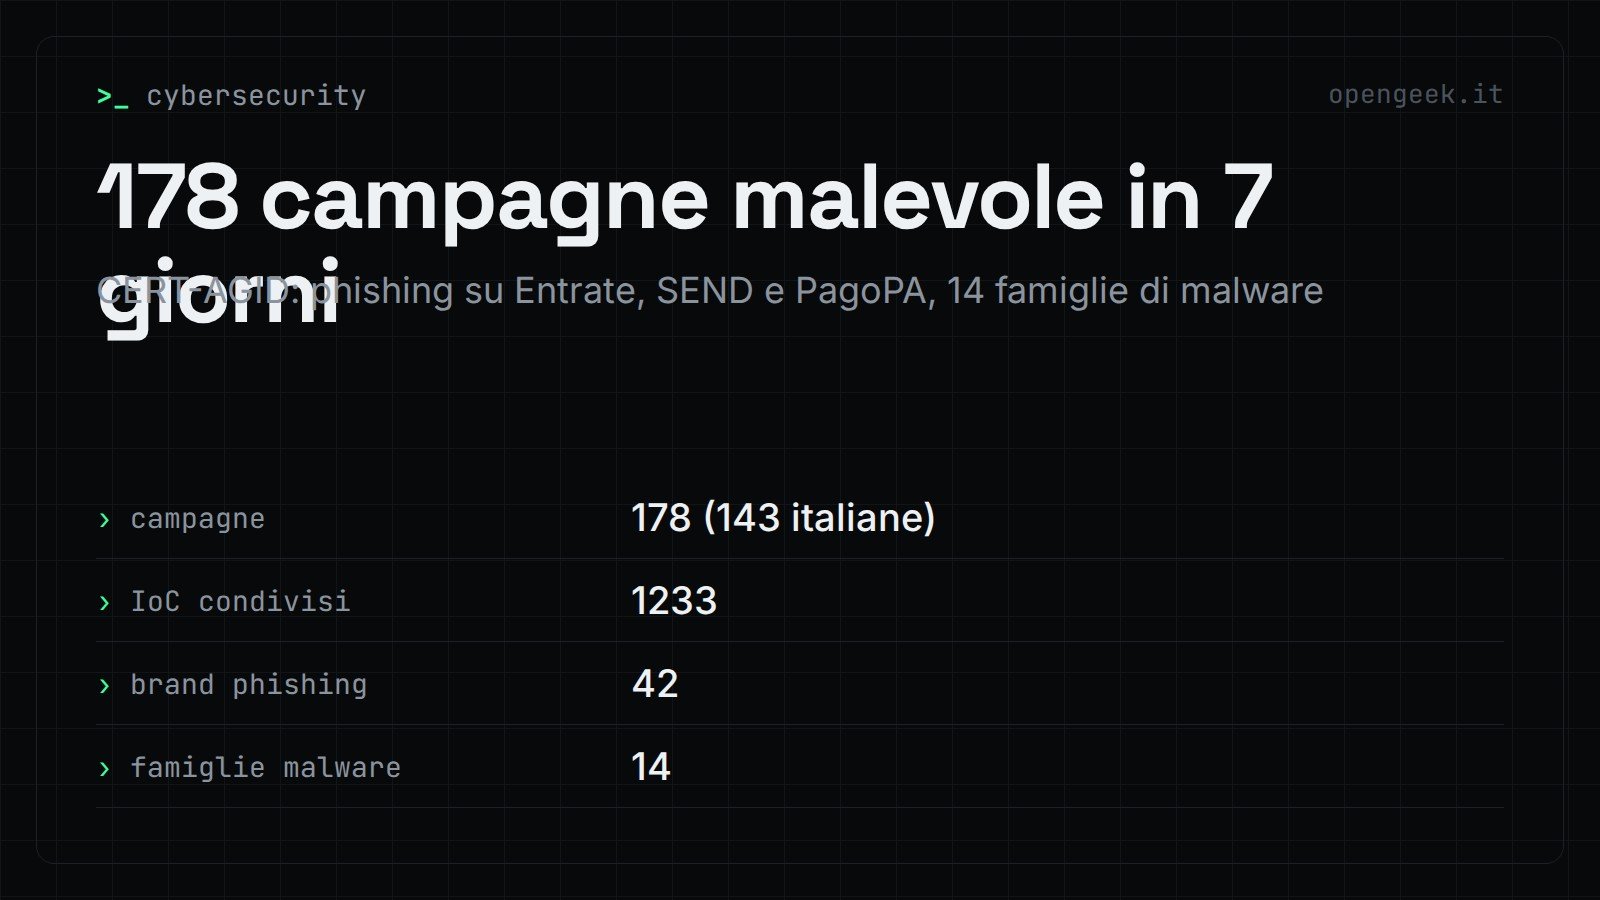
Nella settimana dal 3 al 9 ottobre 2026 il CERT-AGID ha analizzato 178 campagne malevole nel proprio scenario di riferimento italiano: 143 con obiettivi italiani e 35 generiche che hanno comunque toccato l’Italia. Agli enti accreditati sono stati messi a disposizione 1233 indicatori di compromissione (IoC). Lo riporta il riepilogo settimanale del CERT-AGID, pubblicato il 9 ottobre 2026.
I numeri della settimana
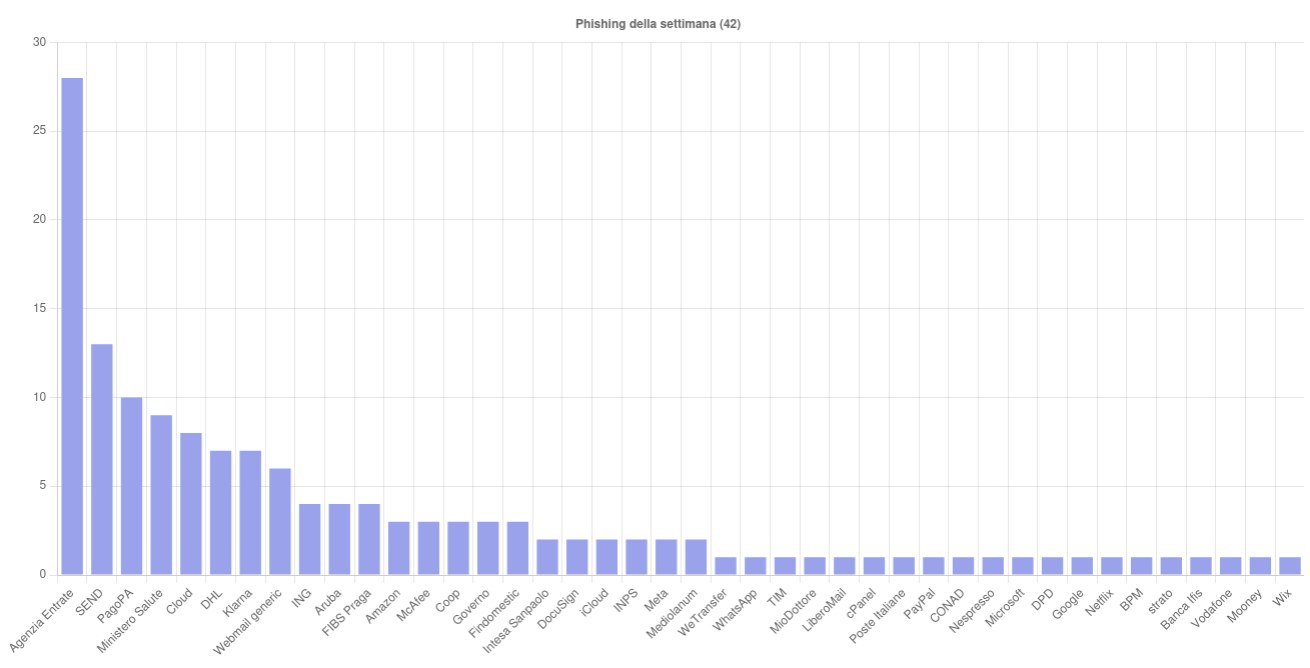
Secondo il CERT-AGID i temi sfruttati per veicolare le campagne sul territorio italiano sono stati 25. I brand coinvolti nel phishing sono 42, con più campagne a tema Agenzia delle Entrate, SEND e PagoPA.
- 178 campagne malevole in totale: 143 rivolte all’Italia, 35 generiche che hanno interessato anche il Paese
- 1233 indicatori di compromissione condivisi con gli enti accreditati
- 25 temi usati per le campagne
- 14 famiglie di malware rilevate in Italia
- 42 brand coinvolti nel phishing
I temi più usati: banking, rimborsi, multe e rinnovi
| Tema | Campagne di phishing italiane | Bersagli o esche |
|---|---|---|
| Rimborso | 24 | Agenzia delle Entrate |
| Multe | 23 | Finte sanzioni non saldate, con grafiche e loghi di SEND e PagoPA, via email o SMS |
| Banking | 21 | Klarna, ING, Findomestic, Intesa Sanpaolo, Mediolanum, BPM, Banca Ifis, Mooney, PayPal |
| Rinnovo | 17 | Ministero della Salute, Aruba, McAfee, Netflix, Wix, iCloud |
Il tema banking è servito anche a diffondere i malware FormBook, Herodotus, MidnightMimosa e Novinarya.
Eventi di particolare interesse
Il CERT-AGID segnala un phishing che abusa del nome e del logo di Agenzia delle Entrate-Riscossione e di AgID. La pagina falsa simula l’accesso all’area riservata per rubare indirizzo email e password.
Torna poi la campagna nota come «truffa della ballerina». Il messaggio arriva su WhatsApp da un contatto conosciuto e contiene un link a un falso portale di votazione. Il codice richiesto per convalidare il voto serve in realtà ad autorizzare il collegamento di un dispositivo controllato dagli attaccanti all’account WhatsApp della vittima.
Il CERT-AGID ha inoltre pubblicato un nuovo studio sulle prompt injection ad attivazione differita. Analizza cosa accade dal momento in cui l’istruzione viene acquisita fino all’eventuale azione sul sistema: l’istruzione può restare silente e attivarsi solo quando nella conversazione compare il trigger previsto. I dettagli sono nel paper collegato dal riepilogo.
Malware: le famiglie e gli allegati usati
Le famiglie di malware individuate in Italia sono 14. Tra le campagne più rilevanti:
- Remcos: due campagne italiane a tema «Delivery» e «Preventivo» e sette generiche («Preventivo», «Delivery», «Documenti», «Prezzi»), con allegati GZ, BAT, XLS, 7Z, ZIP e RAR
- FormBook: due campagne italiane («Fattura», «Ordine») e quattro generiche («Ordine», «Banking»), diffuse con XLS, ZIP, XZ e TAR
- AsyncRat: due campagne generiche («Contratti», «Delivery»), entrambe con archivi RAR
- Guloader: due campagne generiche («Preventivo», «Delivery») con allegati RAR e R11 contenenti script malevoli
- SnakeKeylogger: due campagne generiche («Contratti», «Prezzi») con archivi RAR e ZIP
Herodotus, MidnightMimosa e Novinarya, in tre campagne generiche a tema «Banking», sono arrivati tramite SMS con link per scaricare APK malevoli per Android. Il CERT-AGID cita infine diverse campagne italiane con PureRat, QuasarRAT e StrRat e alcune generiche con AgentTesla, PhantomStealer e ScreenConnect, sui temi «Delivery», «Documenti» e «Preventivo».
I grafici del riepilogo, che il CERT-AGID ricava dalle proprie piattaforme, coprono anche formati di file, canali di diffusione e campagne mirate o generiche; i dati sono consultabili nella pagina delle Statistiche del CERT-AGID.