Sicurezza e privacy
Tra il 26 settembre e il 2 ottobre 2026 il CERT-AgID ha analizzato 219 campagne malevole che hanno interessato l’Italia. Come si legge nella sintesi settimanale pubblicata dal CERT-AgID, 185 avevano obiettivi italiani e 34 erano generiche ma hanno comunque toccato l’Italia. Agli enti accreditati sono stati messi a disposizione 1436 indicatori di compromissione (IoC).
I temi più sfruttati dal phishing
Nella settimana i temi usati per veicolare le campagne sono stati 24. Quattro spiccano per numero di campagne di phishing italiane.
| Tema | Campagne di phishing | Chi viene imitato o colpito |
|---|---|---|
| Rimborso | 51 | Agenzia delle Entrate |
| Multe | 44 | Grafiche e loghi di SEND e PagoPA, via email o SMS che simulano sanzioni non saldate |
| Banking | 35 | BPER, ING, Inbank, Klarna, MPS, Mooney, Nexi, PayPal, Revolut, Scalapay |
| Vincita | 12 | Amazon, CONAD, Decathlon, Kiko, MioDottore, Telepass, Trenitalia |
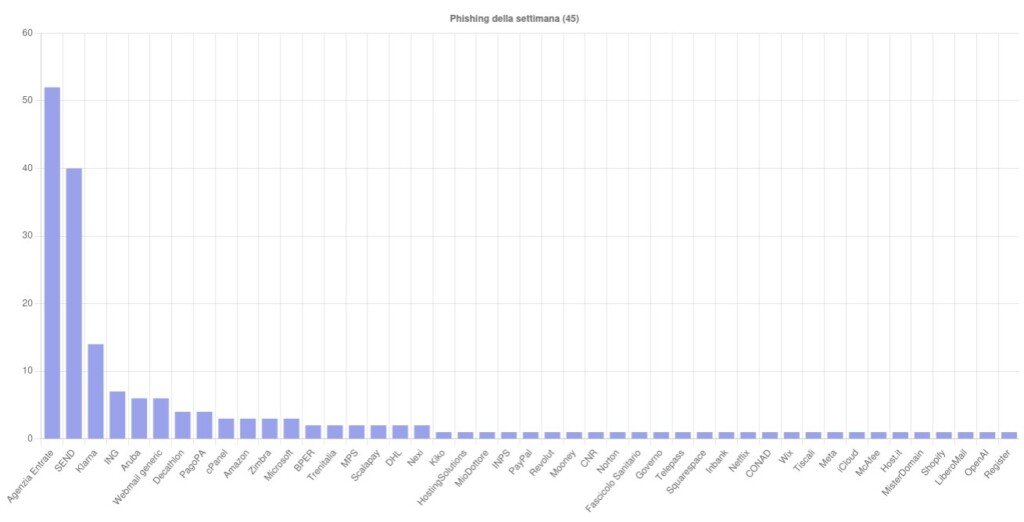
Il tema Banking è stato usato anche per diffondere i malware BingoMod, XWorm e RatHat. In tutto i brand coinvolti nel phishing sono stati 45, con più campagne a tema Agenzia delle Entrate, SEND e Klarna.
Le famiglie di malware della settimana
Il CERT-AgID ha individuato 15 famiglie di malware che hanno interessato l’Italia. Le più rilevanti:
- AgentTesla: una campagna italiana a tema «Ordine» e sei generiche («Delivery», «Fattura», «Ordine», «Pagamenti», «Documenti»), con file ZIP, TAR, RAR e XLS.
- Remcos: due campagne italiane («Ordine», «Documenti») e quattro generiche («Prezzi», «Contratti», «Ordine»), via ZIP, XLS, GZ e RAR.
- FormBook: due campagne italiane («Delivery», «Pagamenti») e due generiche («Pagamenti»), con archivi 7Z, RAR e ZIP.
- XWorm: una campagna italiana «Banking» e due generiche («Delivery», «Pagamenti»), con allegati ZIP e RAR.
- MassLogger: due campagne generiche («Pagamenti», «Fattura») diffuse tramite RAR e GZ.
- PureLogs Stealer: due campagne generiche («Booking», «Ordine») con ZIP e RAR allegati alle mail.
Due campagne a tema «Banking», una italiana e una generica, hanno diffuso BingoMod e RatHat con SMS contenenti link a file APK. Altre campagne, sia generiche sia italiane, sono arrivate soprattutto in archivi ZIP e RAR a tema «Ordine», «Fattura», «Delivery», «Documenti», «Aggiornamenti» e «Contratti». Sono riconducibili ad AsyncRat, Grandoreiro, Guloader, PhantomStealer, PureRat, SectopRat e VipKeylogger.
Gli eventi segnalati dal CERT-AgID
Il CERT-AgID ha individuato e contrastato una campagna di phishing mirato che riproduce una falsa webmail del Consiglio Nazionale delle Ricerche (CNR), con riferimenti a Outlook. Secondo l’agenzia, l’obiettivo degli attaccanti era impossessarsi delle credenziali dell’email istituzionale dei dipendenti del CNR.
Tra gli eventi di rilievo, il CERT-AgID cita anche una ricerca di Truffle Security. Secondo quanto riporta l’agenzia, la società ha trovato oltre 500.000 credenziali valide nel dataset The Stack v3, costruito da repository pubblici GitHub e usato per addestrare modelli di intelligenza artificiale dedicati al codice. Tra i dati esposti ci sono API key, token di accesso e credenziali per database e account di servizio. Il CERT-AgID rimanda a una news dedicata per i dettagli.
I dati della sintesi sono estratti dalle piattaforme del CERT-AgID e consultabili nella pagina delle Statistiche del sito dell’agenzia.